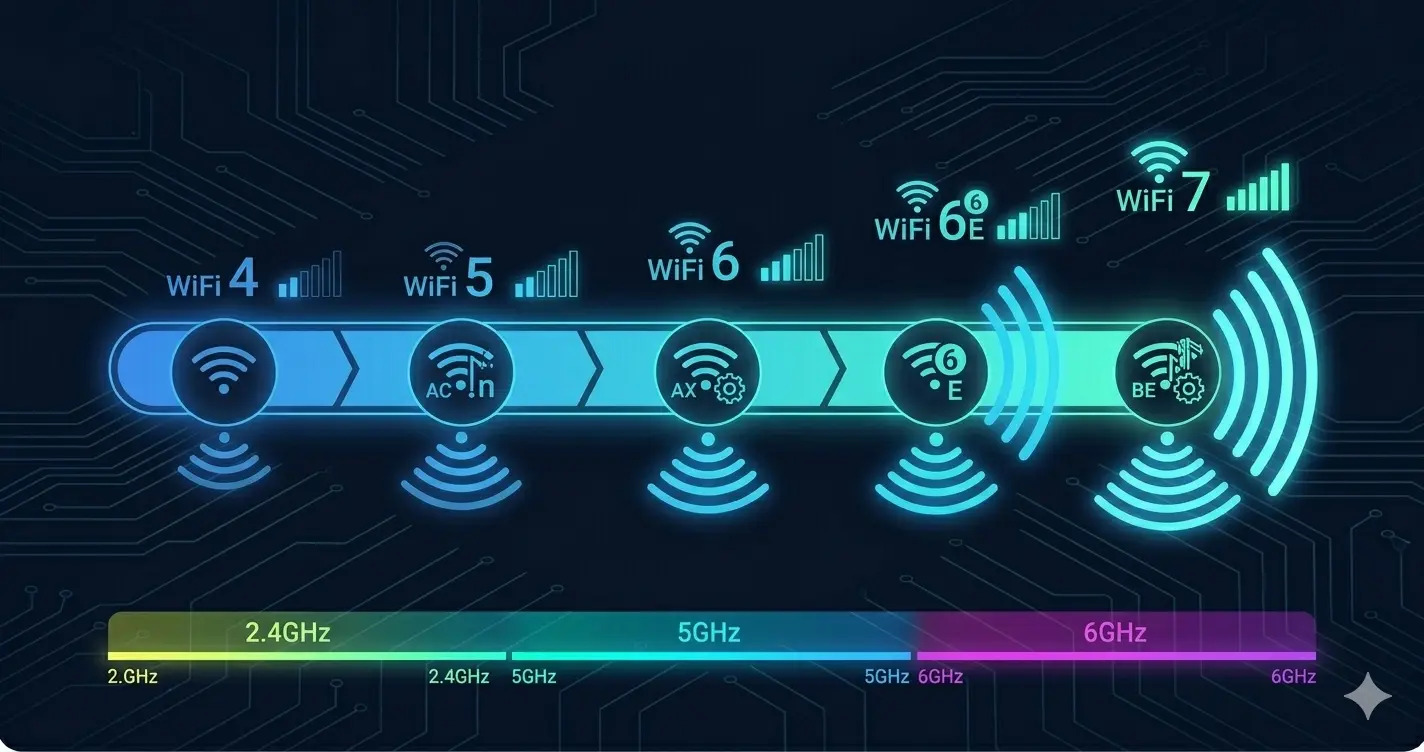
802.11 WiFi-Standards — WiFi 4 5 6 6E Vergleich

802.11 Standards Deep Dive: WiFi 4, 5, 6, 6E und was sich wirklich geändert hat

802.11 Standards Deep Dive: WiFi 4, 5, 6, 6E und was sich wirklich geändert hat Dieser Artikel ist Teil der Enterprise-WiFi-Serie. Neu im Enterprise-Wireless-Bereich? Beginnen Sie mit der Übersicht: Enterprise WiFi-Architektur: Von Standards bis zur Deployment Das Problem mit Marketingzahlen Jede WiFi-Generation kommt mit beeindruckenden theoretischen Durchsatzzahlen. 802.11ac versprach 3,5 Gbps. 802.11ax verspricht 9,6 Gbps. In der Praxis überschreitet ein einzelner Client in einer realen Umgebung selten 400–600 Mbps bei WiFi 5 und 800 Mbps–1,2 Gbps bei WiFi 6. ...
1. Mai 2026 · 9 Minuten · Barash Helvadzhaoglu
WiFi-Design für KMU Hotels Arztpraxen

WiFi-Design für KMU, Hotels und Arztpraxen: Feldnotizen

WiFi-Design für KMU, Hotels und Arztpraxen: Feldnotizen Dieser Artikel ist Teil der Enterprise-WiFi-Serie. Neu im Enterprise-Wireless-Bereich? Beginnen Sie mit der Übersicht: Enterprise WiFi-Architektur: Von Standards bis zur Deployment Warum der Umgebungstyp wichtiger ist als die Gerätemarke Ein WiFi-6-AP von jedem großen Anbieter übertrifft einen WiFi-5-AP im Labor. In einem echten Gebäude hat der Unterschied zwischen einer guten und einer fehlgeschlagenen Deployment fast nichts mit der AP-Hardware zu tun — es läuft auf umgebungsspezifische Design-Entscheidungen hinaus. ...

29. April 2026 · 9 Minuten · Barash Helvadzhaoglu
F5 WAF ASM Advanced WAF — Anwendungssicherheits-Architektur

F5 WAF Deep Dive: Anwendungssicherheit mit ASM und Advanced WAF

F5 WAF Deep Dive: Anwendungssicherheit mit ASM und Advanced WAF Dieser Artikel ist Teil der F5 BIG-IP-Serie. Neu bei F5? Beginnen Sie zuerst mit der Plattformübersicht: F5 BIG-IP ist kein Load Balancer — Es ist eine Application Delivery Platform Wenn Sie das Gesamtbild bereits verstehen und tief in WAF eintauchen möchten — Sicherheitsmodelle, OWASP-Abdeckung, Bot-Abwehr und Deployment-Strategie — sind Sie hier richtig. Wo WAF passt — und wo nicht Das häufigste Missverständnis: „Wir haben eine Firewall, also sind wir auf der Anwendungsschicht geschützt." ...

22. April 2026 · 8 Minuten · Barash Helvadzhaoglu
Enterprise WLAN-Controller-Architektur — Cisco Aruba WLAN-Design

Enterprise WLAN-Controller-Architektur: Cisco und Aruba WLAN-Design

Enterprise WLAN-Controller-Architektur: Cisco und Aruba WLAN-Design Dieser Artikel ist Teil der Enterprise-WiFi-Serie. Neu im Enterprise-Wireless-Bereich? Beginnen Sie mit der Übersicht: Enterprise WiFi-Architektur: Von Standards bis zur Deployment Warum Controller-Architektur wichtig ist Ein Access Point ist nur ein Radiosender. Was ihn zu einem Teil eines Unternehmensnetzwerks macht — mit konsistenter Richtlinie, nahtlosem Roaming, zentralisiertem Management und Sicherheitsintegration — ist die Controller-Architektur dahinter. Wenn Sie die Controller-Architektur falsch gestalten, erhalten Sie: Roaming-Ausfälle zwischen Gebäuden oder Etagen Inkonsistente Sicherheitsrichtlinien über verschiedene AP-Gruppen Authentifizierungsengpässe, die Client-Verbindungen verlangsamen Verwaltungskomplexität, die Routineänderungen in mehrstufige Operationen verwandelt Wenn Sie es richtig machen, verhält sich das WLAN wie eine Erweiterung der kabelgebundenen Infrastruktur — konsistent, verwaltbar und integriert mit Identitäts- und Sicherheitssystemen. ...

17. April 2026 · 9 Minuten · Barash Helvadzhaoglu
F5 GTM GSLB Globales Traffic-Management — DNS-Failover-Architektur

F5 GTM & GSLB Deep Dive: Globales Traffic-Management und DNS-Failover

F5 GTM & GSLB Deep Dive: Globales Traffic-Management und DNS-Failover Dieser Artikel ist Teil der F5 BIG-IP-Serie. Neu bei F5? Beginnen Sie zuerst mit der Plattformübersicht: F5 BIG-IP ist kein Load Balancer — Es ist eine Application Delivery Platform Wenn Sie das Gesamtbild bereits verstehen und tief in GTM eintauchen möchten — iQuery, Wide IPs, Topologie-Routing, TTL-Strategie und Multi-DC-Design — sind Sie hier richtig. Das Problem, das GTM löst LTM verwaltet Anwendungsdatenverkehr innerhalb eines einzelnen Rechenzentrums. Es verteilt Verbindungen auf Backend-Server, überwacht die Gesundheit und bietet HA innerhalb eines Standorts. Aber LTM hat keine Sichtbarkeit auf das, was außerhalb seines Rechenzentrums passiert — es kann keinen Datenverkehr zwischen Standorten leiten. ...

15. April 2026 · 9 Minuten · Barash Helvadzhaoglu
SecureCRT und SuperPutty — Terminal-Tools für Netzwerkingenieure

SecureCRT und SuperPutty: Terminal-Tools, die jeder Netzwerkingenieur kennen sollte

SecureCRT und SuperPutty: Terminal-Tools, die jeder Netzwerkingenieur kennen sollte Wenn Sie mehr als ein paar Jahre Netzwerkengineering betreiben, haben Sie wahrscheinlich Tausende von Stunden in einem Terminal-Client verbracht. SSH zu einem Switch, einige Show-Befehle ausführen, eine Änderung vornehmen, zum nächsten Gerät wechseln. Das ist der sich am meisten wiederholende Workflow im Job — und das richtige Tool macht ihn erheblich weniger schmerzhaft. Die meisten Ingenieure beginnen mit PuTTY. Es funktioniert, es ist kostenlos und macht, was es verspricht. Aber es gibt zwei Tools, die den Terminal-Workflow von funktional zu wirklich effizient machen: SecureCRT (der professionelle Standard) und SuperPutty (das kostenlose Upgrade, von dem PuTTY-Benutzer nicht wissen, dass sie es brauchen). ...

13. April 2026 · 11 Minuten · Barash Helvadzhaoglu
Enterprise-Kollaboration Evolution — Vom IP-Telefon zur Cloud

Enterprise-Kollaborationsinfrastruktur: Von IP-Telefonen zur Cloud-Ära

Enterprise-Kollaborationsinfrastruktur: Von IP-Telefonen zur Cloud-Ära Ein nützliches Gedankenexperiment für jeden, der im Enterprise-IT-Bereich arbeitet: Denken Sie zurück, was es 2010 brauchte, um einen Konferenzraum in einer Stadt mit einem Konferenzraum in einer anderen Stadt zu verbinden. Vergleichen Sie das jetzt mit dem, was es heute braucht. Im Jahr 2010 benötigte man ein dediziertes Codec-Gerät an jedem Ende, einen qualifizierten Videokonferenzingenieur zur Konfiguration der Anrufeinstellungen, eine bereitgestellte ISDN-Leitung oder sorgfältig konfigurierte IP-Infrastruktur sowie ausreichend Vorlaufzeit zum Testen der Verbindung vor dem Meeting. Wenn die Codec-Firmware-Versionen nicht übereinstimmten, die Firewall-Ports nicht exakt stimmten oder das IT-Team der Gegenseite ihre Konfiguration anders vorgenommen hatte, stellte die Verbindung keine her. ...

10. April 2026 · 13 Minuten · Barash Helvadzhaoglu
F5 BIG-IP LTM Deep Dive — Virtual Server, iRules, HA

F5 LTM Deep Dive: Virtual Server, iRules, SSL Offloading & HA

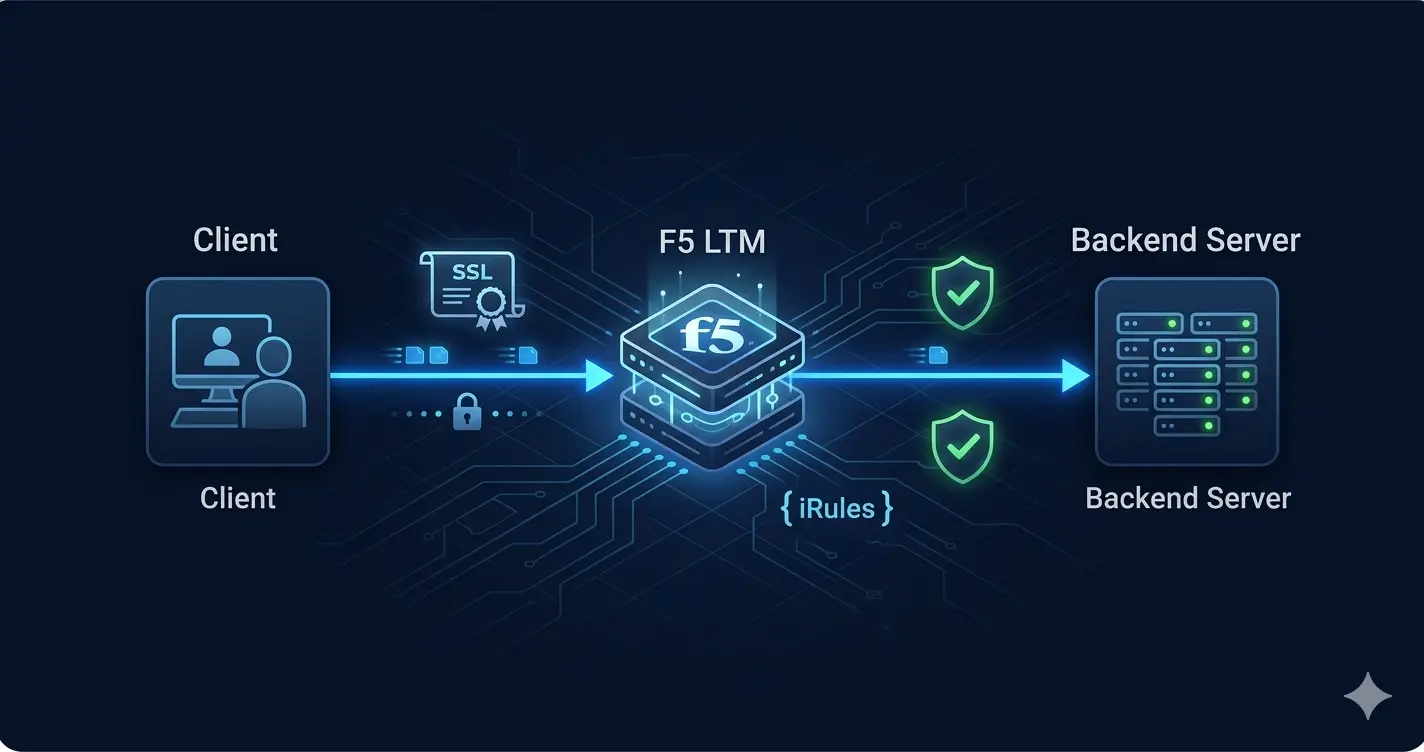
F5 LTM Deep Dive: Virtual Server, iRules, SSL Offloading & HA Dieser Artikel ist Teil der F5 BIG-IP-Serie. Neu bei F5? Beginnen Sie zuerst mit der Plattformübersicht: F5 BIG-IP ist kein Load Balancer — Es ist eine Application Delivery Platform Wenn Sie das Gesamtbild bereits kennen und tief in LTM eintauchen möchten — Konfiguration, iRules, Migrations-Praxisnotizen — sind Sie hier richtig. Die Full-Proxy-Architektur: Warum sie alles verändert Das Wichtigste an LTM ist, dass es ein Full-Proxy ist. Das ist kein Marketingbegriff — er hat direkte betriebliche Konsequenzen, die LTM von jedem einfacheren Load Balancer unterscheidet. ...

8. April 2026 · 10 Minuten · Barash Helvadzhaoglu
Enterprise Firewall-Auswahl und Kapazitätsplanung

Firewall-Auswahl und Kapazitätsplanung: Was die Datenblätter Ihnen nicht sagen

Firewall-Auswahl und Kapazitätsplanung: Was die Datenblätter Ihnen nicht sagen Gespräche über Firewall-Auswahl verlaufen meist auf eine von zwei Arten. Entweder wird die Entscheidung auf Basis von Markenvertrautheit getroffen — „wir haben immer Anbieter X verwendet" — oder sie basiert auf Durchsatzzahlen aus Datenblättern, ohne zu verstehen, was diese Zahlen in der Produktion wirklich bedeuten. Beide Ansätze führen entweder dazu, für Kapazität zu viel zu bezahlen, die man nicht nutzen wird, oder zu einer Unterdimensionierung für den tatsächlichen Datenverkehr. ...

6. April 2026 · 12 Minuten · Barash Helvadzhaoglu
OT-Netzwerksicherheit — IT-Ingenieurs-Leitfaden für industrielle Netzwerke

OT-Netzwerke: Was ein IT-Ingenieur auf dem Fabrikboden wirklich antrifft

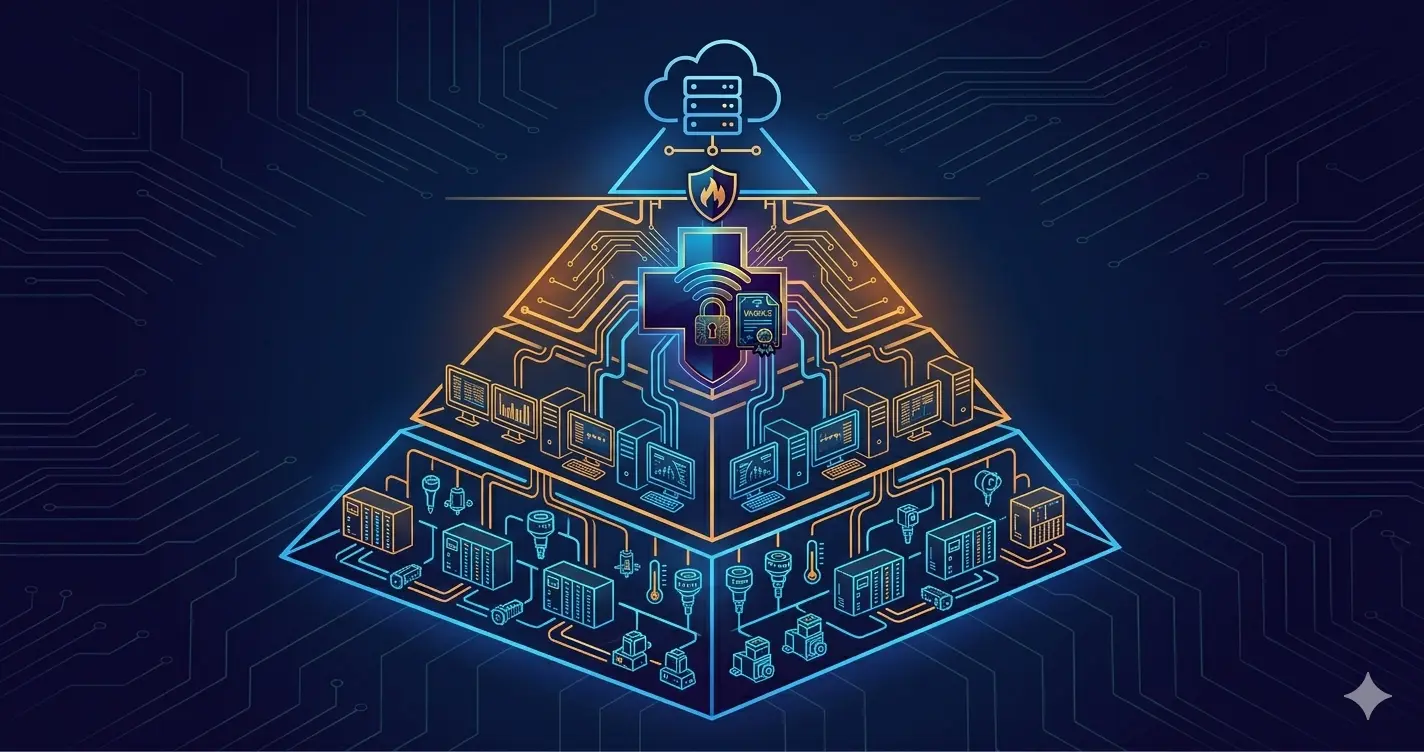
OT-Netzwerke: Was ein IT-Ingenieur auf dem Fabrikboden wirklich antrifft Die meisten Netzwerkingenieure verbringen ihre Karriere in der IT-Infrastruktur — Unternehmens-LANs, Rechenzentren, Campus-Netzwerke, Cloud-Konnektivität. Dann landet eines Tages ein Projekt auf Ihrem Schreibtisch, das eine Fabrik, ein Lagerautomatisierungssystem oder eine Versorgungsanlage betrifft. Und plötzlich gelten die vertrauten Regeln nicht mehr ganz. OT (Operational Technology) Netzwerke sind keine IT-Netzwerke. Die Geräte sind anders, die Protokolle sind anders, die Prioritäten sind anders, und — entscheidend — die Konsequenzen eines Fehlers sind anders. In der IT verursacht ein falsch konfigurierter Switch einen Netzwerkausfall. In der OT kann eine falsch konfigurierte Netzwerkänderung eine Produktionslinie stoppen, teure Ausrüstung beschädigen oder in kritischen Infrastrukturszenarien physische Sicherheitsrisiken schaffen. ...

3. April 2026 · 11 Minuten · Barash Helvadzhaoglu