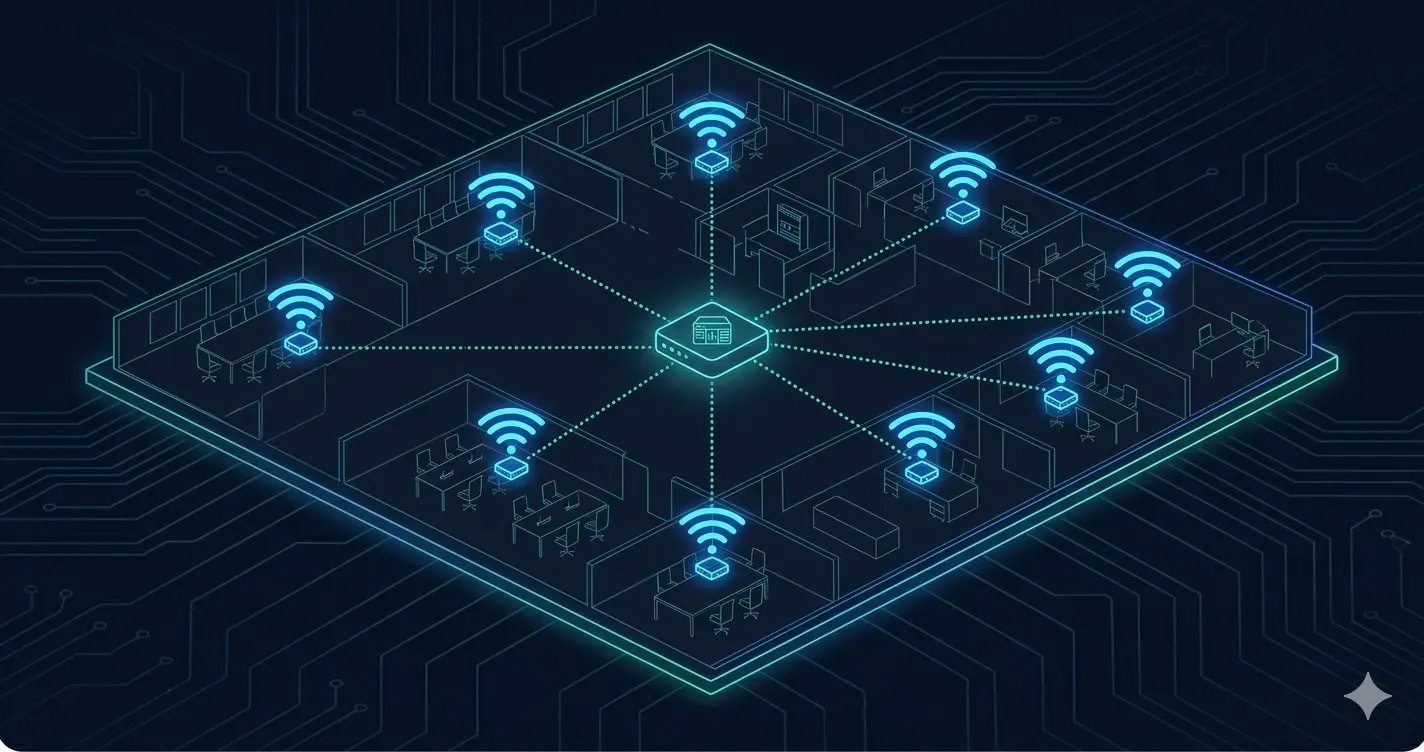
Enterprise WiFi-Architektur — Controller, Standards, Sicherheit

Enterprise WiFi-Architektur: Von Standards bis zur Deployment — Ein vollständiger Leitfaden

Enterprise WiFi-Architektur: Von Standards bis zur Deployment WiFi ist der sichtbarste Teil jedes Netzwerks. Wenn es funktioniert, erwähnt es niemand. Wenn es nicht funktioniert — hört das IT-Team innerhalb von Minuten aus jeder Ecke des Gebäudes davon. Aber Wireless Networking ist täuschend komplex. Was für einen Benutzer wie „nur WiFi" aussieht, ist ein Stapel von interagierenden Entscheidungen: welcher 802.11-Standard, welches Frequenzband, wie viele Access Points, welche Controller-Architektur, wie Authentifizierung gehandhabt wird, wie Roaming funktioniert, wie die RF-Umgebung verwaltet wird. Eine davon falsch zu machen und das Netzwerk, das auf dem Papier gut aussah, scheitert in der Produktion. ...
1. April 2026 · 10 Minuten · Barash Helvadzhaoglu
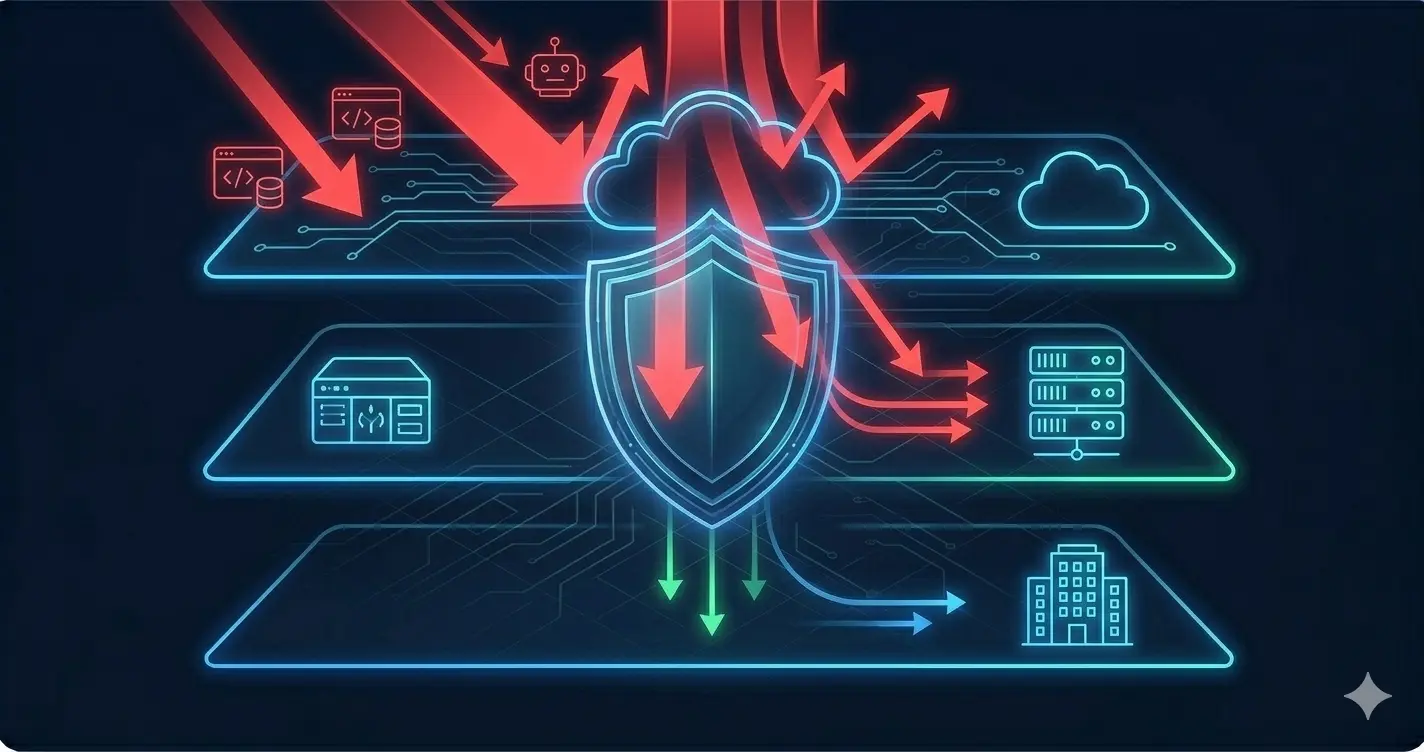
DDoS-Schutzstrategien — ISP-Scrubbing, On-Premise, Cloud

DDoS-Schutzstrategien: ISP-Scrubbing, On-Premise-Appliances und Cloud-Dienste

DDoS-Schutzstrategien: ISP-Scrubbing, On-Premise-Appliances und Cloud-Dienste Ein DDoS-Angriff (Distributed Denial of Service) muss Ihre Systeme nicht kompromittieren. Er muss sie nur unerreichbar machen. Und anders als die meisten Sicherheitsbedrohungen ist der Schaden sofort und vollständig sichtbar — Ihre Anwendung hört auf zu funktionieren, Kunden können Sie nicht erreichen, und der Umsatz stoppt. Was DDoS besonders schwierig macht, ist, dass der Angriffsdatenverkehr auf Paketebene legitim aussieht. Millionen gültiger TCP-SYN-Pakete, Millionen gültiger DNS-Abfragen, Millionen gültiger HTTP-Anfragen — alle perfekt geformt, alle vollständig absichtlich. Ihr Netzwerk verarbeitet sie genauso wie echten Datenverkehr, und das ist genau das Problem. ...

30. März 2026 · 9 Minuten · Barash Helvadzhaoglu
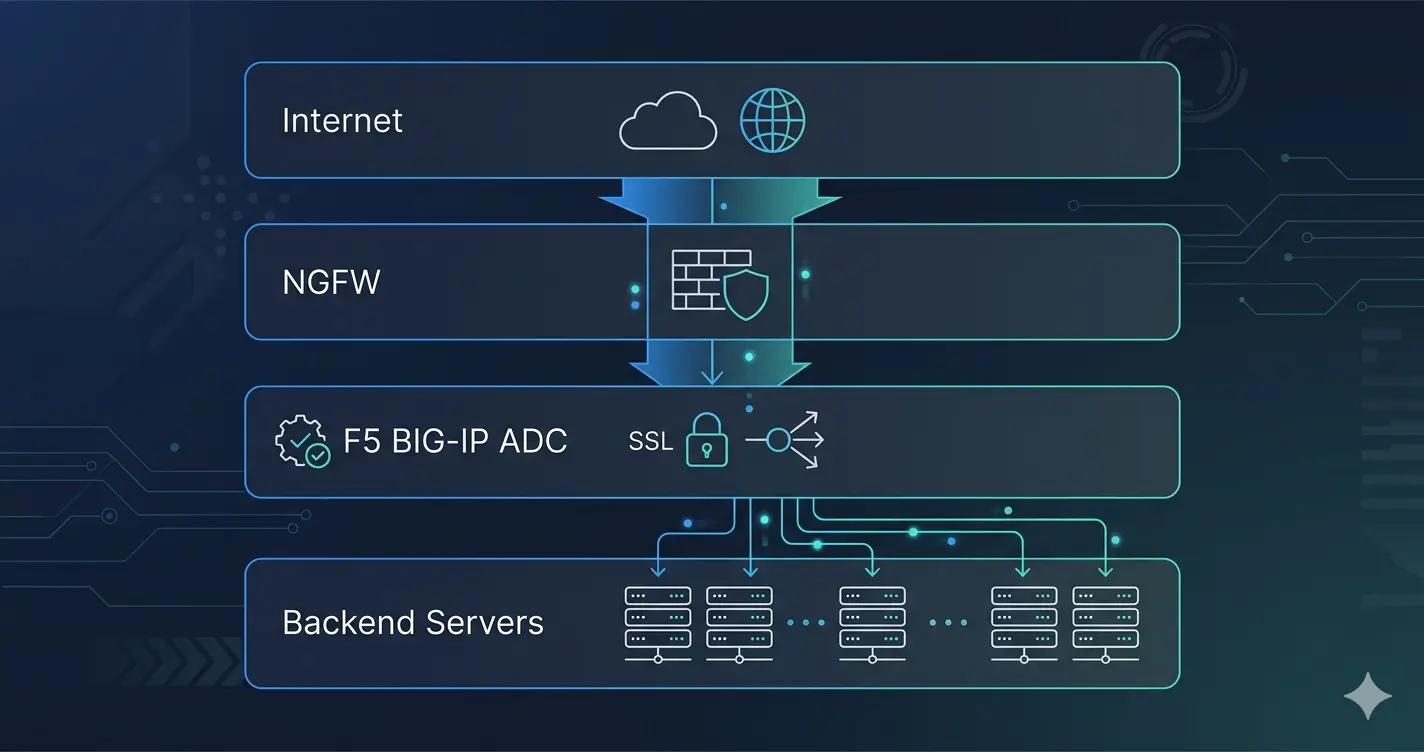
F5 BIG-IP Application Delivery Platform — Enterprise-Architektur Übersicht

F5 BIG-IP ist kein Load Balancer — Es ist eine Application Delivery Platform

F5 BIG-IP: Es ist eine Application Delivery Platform Die häufigste Einführung in F5 in einem Unternehmen verläuft so: Jemand öffnet ein Ticket mit dem Text „der Load Balancer ist ausgefallen" und zeigt auf den F5. Das Problem steckt bereits in diesem Satz. F5 BIG-IP ist kein Load Balancer. Ihn so zu nennen ist wie ein Rechenzentrum als Serverraum zu bezeichnen — technisch nicht falsch, aber es verfehlt den Kern völlig. ...

27. März 2026 · 8 Minuten · Barash Helvadzhaoglu
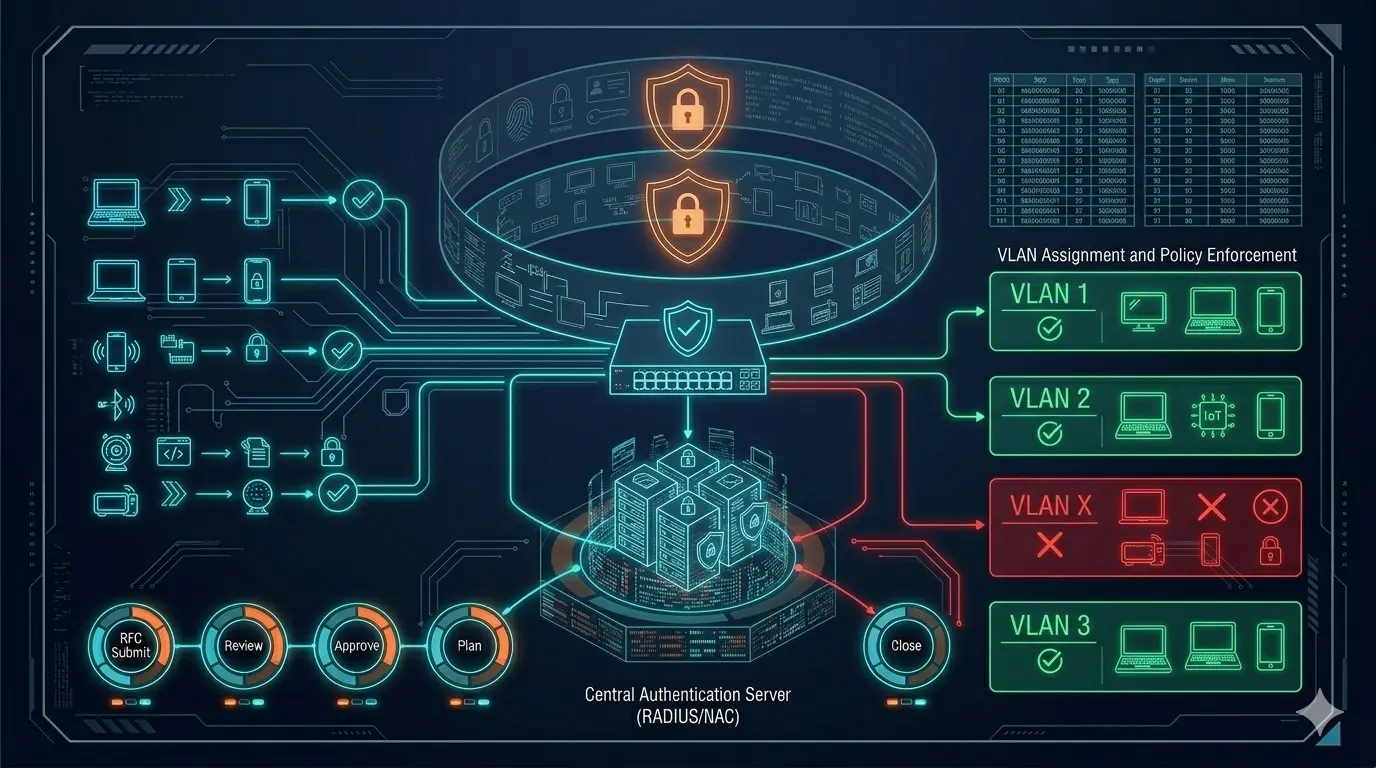
802.1X Identitätsbasierte Netzwerkzugangs-Architektur

802.1X-Projekte: Implementierung der identitätsbasierten Architektur in der Praxis

802.1X-Projekte: Implementierung der identitätsbasierten Architektur in der Praxis 802.1X-Projekte sehen von außen wie ein Network-Job aus; weil die Kontaktpunkte Switch-Ports, SSIDs und RADIUS sind. Aber im echten Leben wird der Erfolg von 802.1X oft nicht an den Netzwerkgeräten entschieden, sondern in der Active Directory-Struktur, der Zertifikatsinfrastruktur (PKI) und dem Endpoint-Management. Der Grund ist einfach: 802.1X zwingt die Organisation dazu, über ihr „Identitätsmodell" zu sprechen, anstatt nur über das VLAN des Ports. Mit anderen Worten: Man wechselt von „welcher Port gehört zu welchem VLAN" zu einem System von „welche Identität tritt mit welcher Berechtigung in das Netzwerk ein". ...

14. Januar 2026 · 9 Minuten · Barash Helvadzhaoglu