WiFi Security — WPA3, 802.1X, Rogue AP Detection, Ekahau Site Survey

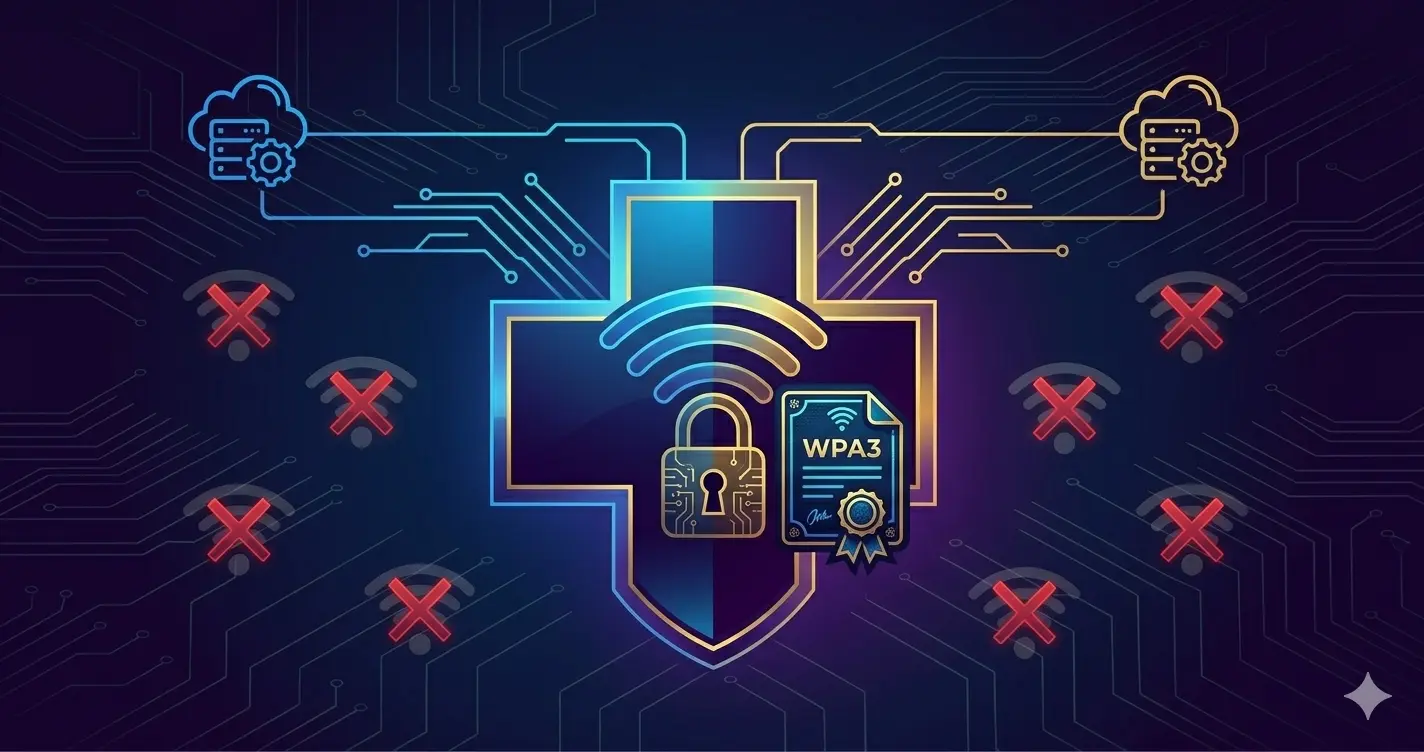
WiFi Security: WPA3, 802.1X, Rogue AP Detection, and Site Survey

WiFi Security: WPA3, 802.1X, Rogue AP Detection, and Site Survey This article is part of the Enterprise WiFi series. New to enterprise wireless? Start with the overview: Enterprise WiFi Architecture: From Standards to Deployment Why WiFi Security Is Different Wired network security benefits from physical access control — a device must be physically connected to the network to communicate on it. WiFi removes this constraint. Anyone within RF range of your access point can attempt to connect. Your network’s perimeter is literally invisible and extends beyond your walls. ...
27. April 2026 · 12 Minuten · Barash Helvadzhaoglu
Cisco ISE Architektur und Lizenzierungsleitfaden

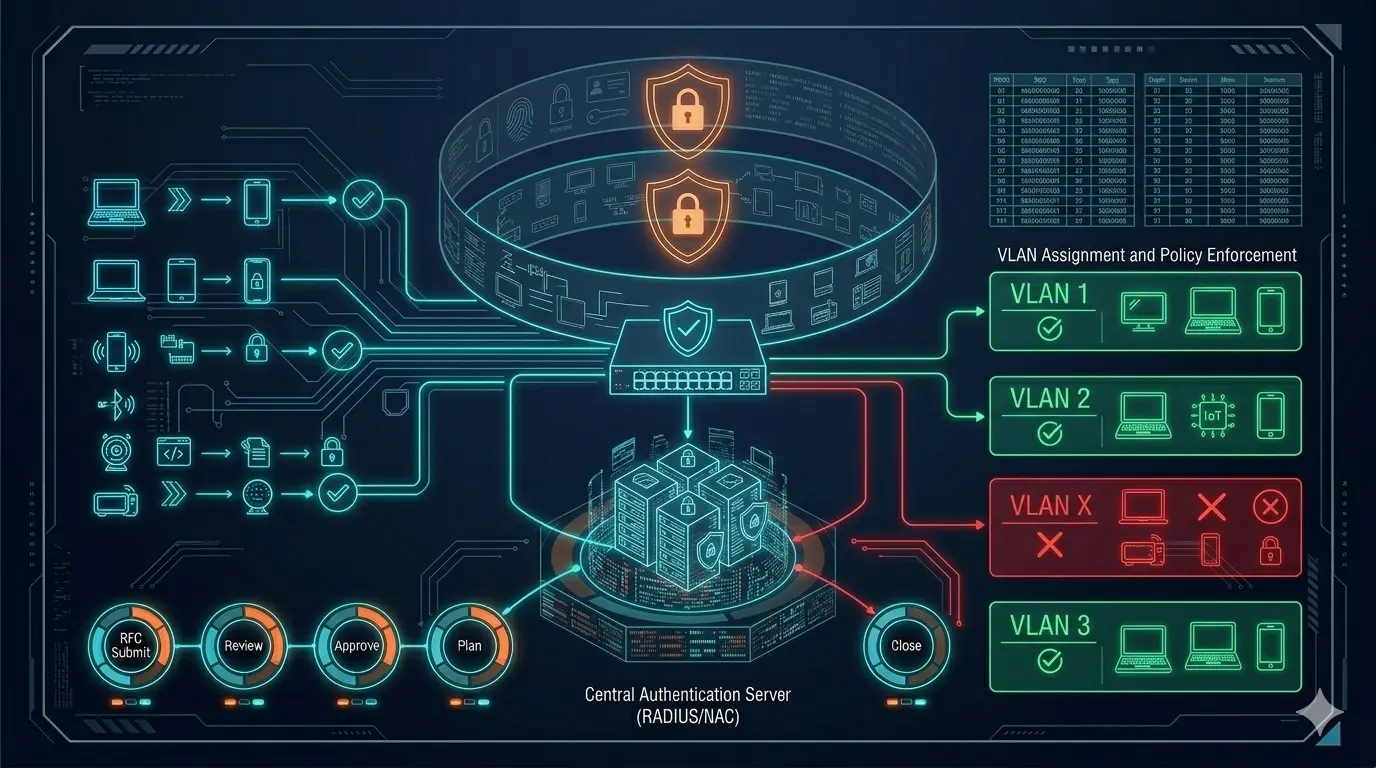
Cisco ISE: Architektur, Lizenzierung und wann es sinnvoll ist

Cisco ISE: Architektur, Lizenzierung und wann es sinnvoll ist Die Cisco Identity Services Engine (ISE) ist das Policy-Gehirn hinter der Enterprise-Netzwerkzugangskontrolle. Es ist die Plattform, die für jedes Gerät, das versucht, sich mit dem Netzwerk zu verbinden, folgende Frage beantwortet: Wer bist du, was bist du, bist du gesund und was darfst du tun? Wenn Sie den 802.1X-Feldleitfaden gelesen haben, haben Sie ISE bereits in Aktion gesehen: den RADIUS-Server, der dynamische VLAN-Zuweisungen zurückgibt, die NAC-Plattform, die Geräte profiliert, die Policy-Engine, die Posture-Compliance erzwingt. Dieser Artikel tritt einen Schritt zurück von den Protokolldetails und betrachtet ISE als Architektur- und Investitionsentscheidung — wie es strukturiert ist, wie es lizenziert wird und wann es das richtige Werkzeug ist. ...

20. April 2026 · 9 Minuten · Barash Helvadzhaoglu
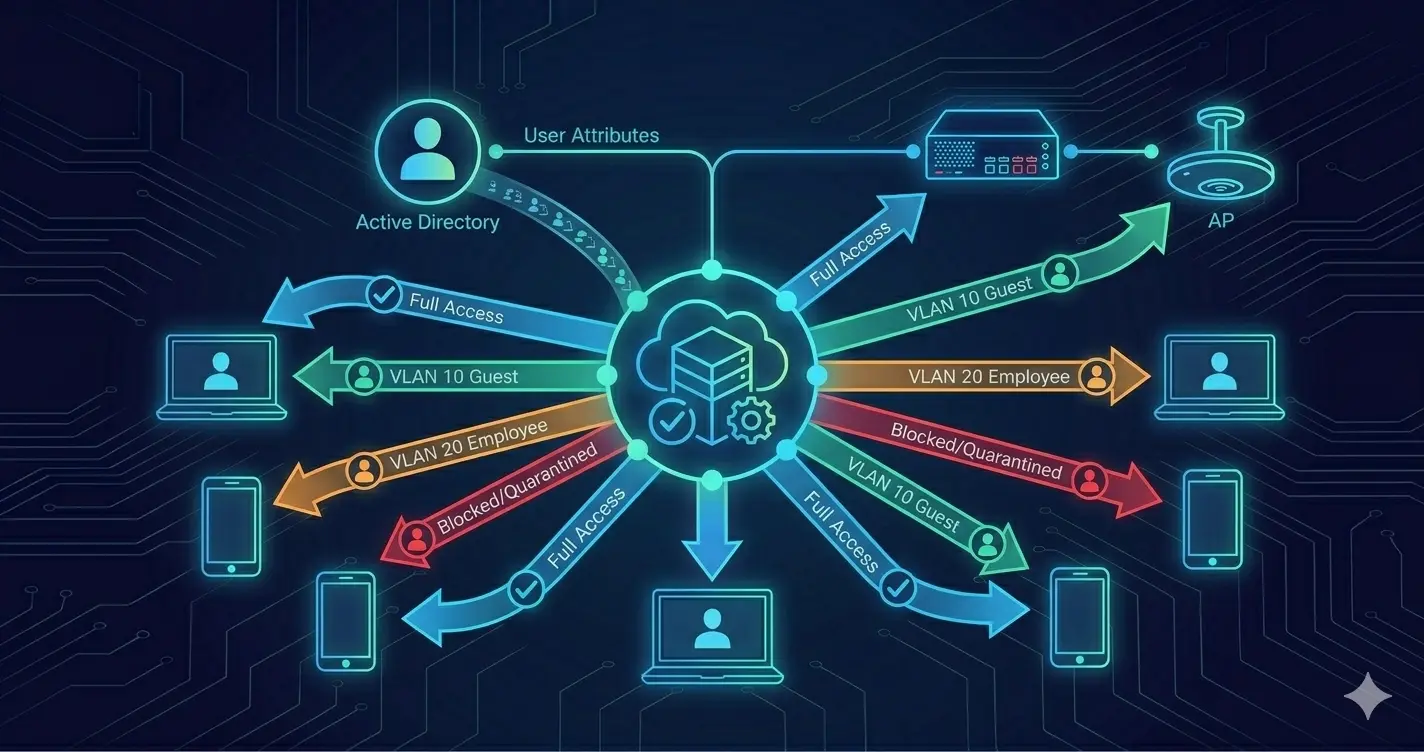
802.1X Identitätsbasierte Netzwerkzugangs-Architektur

802.1X-Projekte: Implementierung der identitätsbasierten Architektur in der Praxis

802.1X-Projekte: Implementierung der identitätsbasierten Architektur in der Praxis 802.1X-Projekte sehen von außen wie ein Network-Job aus; weil die Kontaktpunkte Switch-Ports, SSIDs und RADIUS sind. Aber im echten Leben wird der Erfolg von 802.1X oft nicht an den Netzwerkgeräten entschieden, sondern in der Active Directory-Struktur, der Zertifikatsinfrastruktur (PKI) und dem Endpoint-Management. Der Grund ist einfach: 802.1X zwingt die Organisation dazu, über ihr „Identitätsmodell" zu sprechen, anstatt nur über das VLAN des Ports. Mit anderen Worten: Man wechselt von „welcher Port gehört zu welchem VLAN" zu einem System von „welche Identität tritt mit welcher Berechtigung in das Netzwerk ein". ...

14. Januar 2026 · 9 Minuten · Barash Helvadzhaoglu
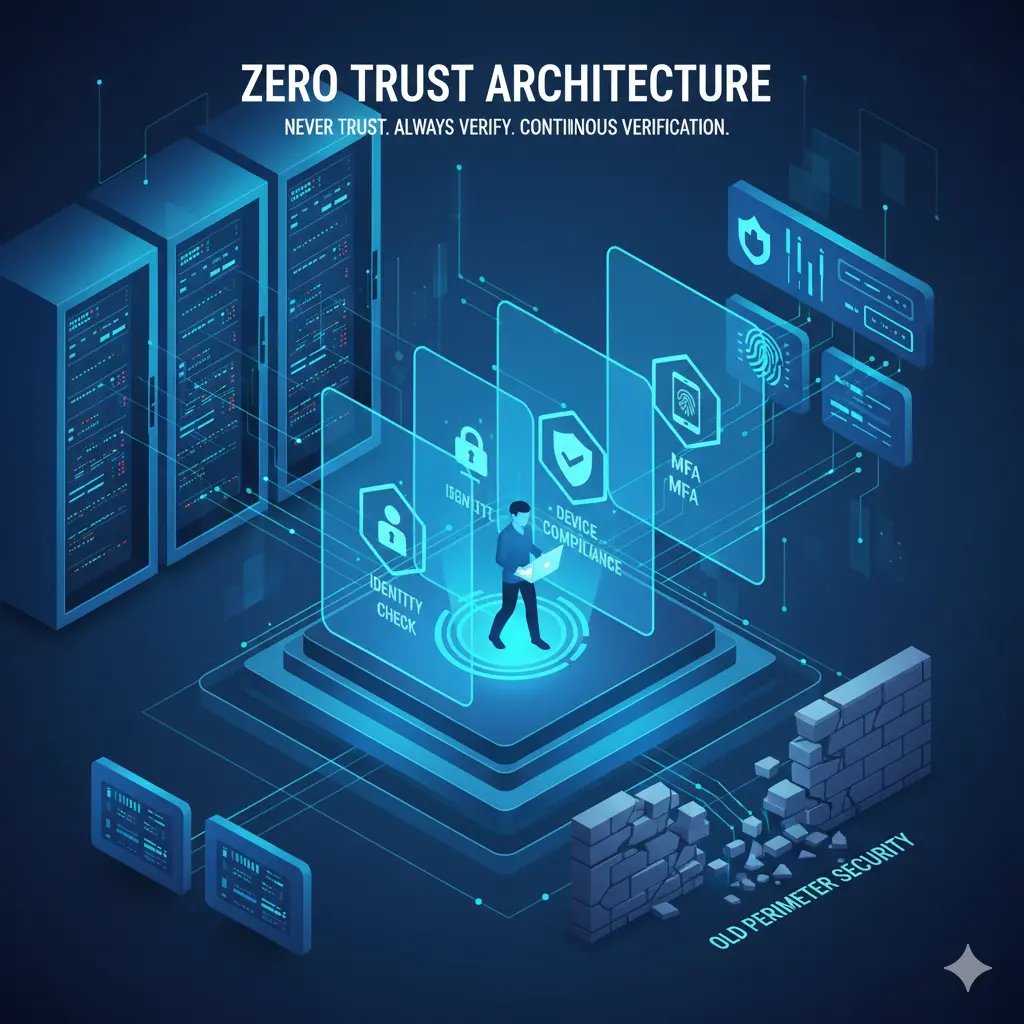
Zero Trust Mindset: Sicherheit als Architektur, nicht als Produkt

Zero Trust Mindset: Sicherheit als Architektur, nicht als Produkt

Zero Trust Mindset: Sicherheit als Architektur, nicht als Produkt Zero Trust ist ein Konzept, das heute in fast jeder Sicherheitspräsentation vorkommt. Wenn wir jedoch die praktische Umsetzung betrachten, sehen wir es oft am falschen Ort, mit falschen Erwartungen und mit falschen Werkzeugen eingesetzt. Der Hauptgrund dafür ist, dass Zero Trust als Technologie oder käufliches Produkt positioniert wird. In Wirklichkeit ist Zero Trust keine lizenzierte, verpackte oder herstellerspezifische Lösung. Es ist eine architektonische Perspektive und, was noch wichtiger ist, eine Denkweise. ...

3. Januar 2026 · 6 Minuten · Barash Helvadzhaoglu