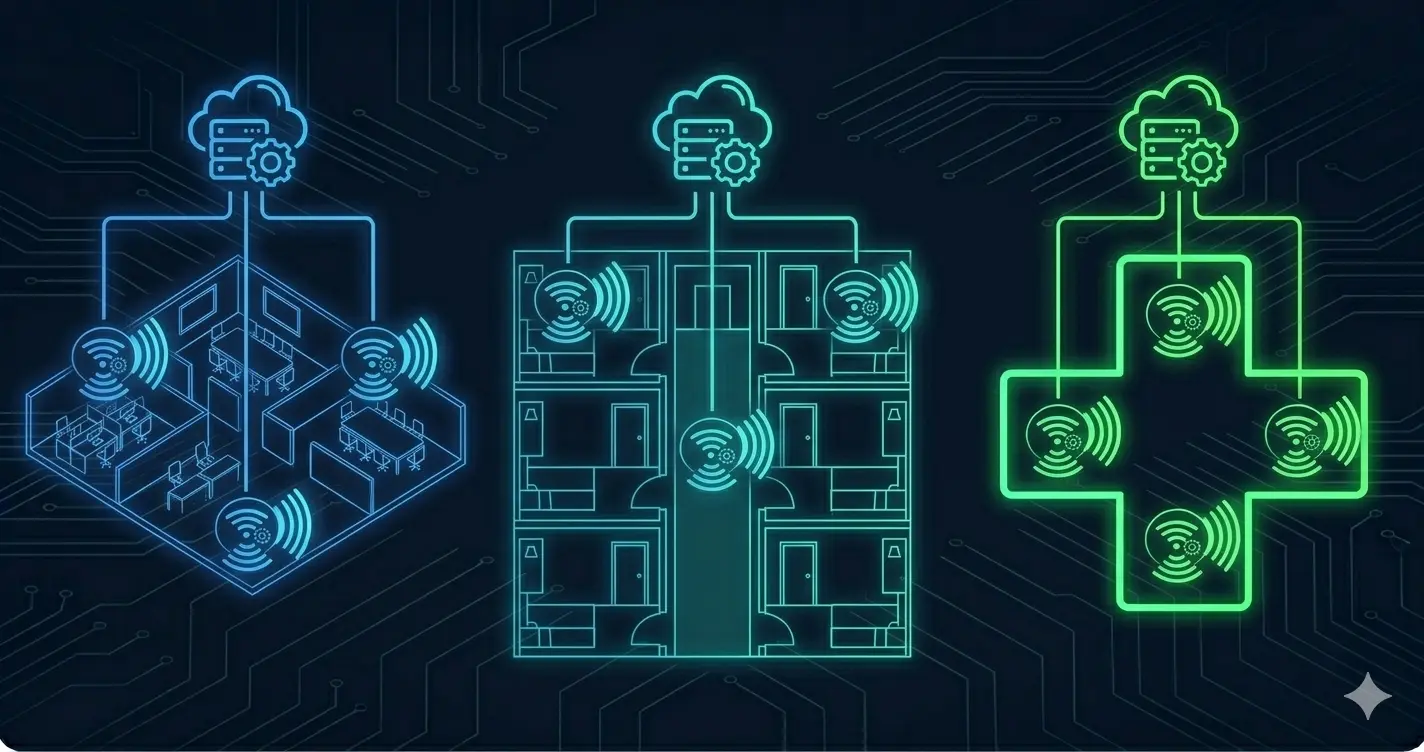
WiFi-Design für KMU, Hotels und Arztpraxen: Feldnotizen
Dieser Artikel ist Teil der Enterprise-WiFi-Serie.
Neu im Enterprise-Wireless-Bereich? Beginnen Sie mit der Übersicht: Enterprise WiFi-Architektur: Von Standards bis zur Deployment
Warum der Umgebungstyp wichtiger ist als die Gerätemarke
Ein WiFi-6-AP von jedem großen Anbieter übertrifft einen WiFi-5-AP im Labor. In einem echten Gebäude hat der Unterschied zwischen einer guten und einer fehlgeschlagenen Deployment fast nichts mit der AP-Hardware zu tun — es läuft auf umgebungsspezifische Design-Entscheidungen hinaus.
Ein Hotel hat grundlegend andere Anforderungen als eine Arztpraxis. Ein Logistiklager erfordert einen völlig anderen Ansatz als eine Anwaltskanzlei. Der AP ist nur ein Radio — das Design bestimmt, ob er seiner Umgebung dient.
Dieser Artikel behandelt drei häufige Deployment-Szenarien mit spezifischen Design-Mustern, häufigen Fehlern und Feldnotizen aus tatsächlichen Deployments.
Teil 1: KMU WiFi-Design
Die „Einfach Access Points hinzufügen"-Falle
Der häufigste KMU-WiFi-Fehlschlag: Jemand installiert zwei oder drei APs basierend auf Internet-Abdeckungskarten, meldet, dass „WiFi überall ist", und drei Monate später beschwert sich jeder, dass das WiFi langsam ist.
Ursachen, fast immer:
- APs platziert, wo Kabel leicht zu verlegen waren, nicht wo Abdeckung benötigt wird
- Einzelner AP versucht einen zu großen Bereich mit nutzbaren Datenraten abzudecken (Signalstärke ≠ Durchsatz)
- Kein Band Steering — ältere Telefone und Drucker monopolisieren 2,4 GHz
- Kein QoS — das Datei-Backup eines einzelnen Benutzers verbraucht die Bandbreite, auf die 10 andere warten
- Keine Gäste/Personal-Trennung — Gäste im Unternehmensnetzwerk
Abdeckungsplanung für KMU
Ein grober Ausgangspunkt für typische Büroumgebungen:
| Umgebung | AP-Abdeckungsbereich | Hinweise |
|---|---|---|
| Offenes Büro, niedrige Dichte | 150–200 m² | Moderne WiFi-6-APs, moderate Client-Anzahl |
| Offenes Büro, hohe Dichte | 80–100 m² | Viele Clients, Video-Calls, hoher Durchsatz |
| Büro mit Innenwänden | 80–120 m² | Wände dämpfen Signal; vor Finalisierung testen |
| Korridor / Hotelflur | 20–25 m pro AP | Schmales Abdeckungsmuster |
| Lager / großer offener Raum | 300–500 m² | Niedrige Dichte, hohe Decken, RF breitet sich gut aus |
Das sind Ausgangspunkte, keine Regeln. Der einzige Weg zur Validierung der Abdeckung ist ein Site Survey — prädiktiv vor Deployment, Validierung danach.
Die Netzwerksegmentierungs-Basislinie
Jedes KMU-Deployment sollte mindestens drei SSIDs haben, die auf drei VLANs abgebildet sind:
SSID: FirmenNetz    → VLAN 10 (Unternehmensgeräte, voller LAN-Zugang)
SSID: GastWiFi      → VLAN 20 (nur Internet, von VLAN 10 isoliert)
SSID: IoT/Drucker   → VLAN 30 (Drucker, Kameras, isoliert)
Das Gast-VLAN muss Firewall-erzwungene Isolation sein — nicht nur ein anderes Subnetz ohne Firewall dazwischen. Ein Gastgerät muss das Internet erreichen können und sonst nichts. Die Firewall-Regel ist explizit: VLAN 20 → nur Internet, VLAN 20 → VLAN 10 verweigern.
Band Steering und QoS
Band Steering in KMU-Umgebungen: APs so konfigurieren, dass sie Clients wann immer möglich zu 5 GHz steuern. Die meisten modernen Geschäfts-Laptops und -Telefone sind 5-GHz-fähig. Drucker und ältere IoT-Geräte unterstützen oft nur 2,4 GHz — sie auf dem dedizierten IoT-SSID zu platzieren handhabt das, ohne andere Benutzer zu beeinflussen.
QoS-Grundlagen für KMU:
- VoIP/Video-Datenverkehr markieren oder priorisieren (DSCP EF für Sprache, AF41 für Video)
- Per-User-Bandbreitenlimits auf dem Gast-VLAN setzen (z.B. 10 Mbps Down / 5 Mbps Up pro Gerät)
- Anwendungsbewusstes QoS in Betracht ziehen, wenn Ihre AP-Plattform es unterstützt (Meraki, Aruba)
Plattformempfehlung für KMU
| Größe | Empfehlung | Grund |
|---|---|---|
| 1–5 APs, kein IT-Personal | Aruba Instant On | Einfaches App-basiertes Management, solide Hardware |
| 5–20 APs, einfaches IT-Personal | Cisco Meraki oder Aruba Central | Cloud-Management, gute Sichtbarkeit |
| 20+ APs, IT-Team | Aruba Central oder Cisco DNA Center | Enterprise-Features, Richtlinienintegration |
Teil 2: Hotel WiFi-Design
Die Hotel-WiFi-Herausforderung
Hotels gehören zu den anspruchsvollsten WiFi-Umgebungen:
- Hohe Gerätedichte: Jedes Gästezimmer hat 3–5 Geräte (Telefon, Laptop, Tablet, Smart TV, Smartwatch). Ein 200-Zimmer-Hotel hat 600–1000 Client-Geräte bei Spitzenbelegung.
- Variable Nachfrage: Nutzung steigt beim Check-in, nach dem Abendessen und morgens — mit sehr niedriger Nutzung tagsüber. Das Netzwerk muss Spitzenlast, nicht Durchschnittslast bewältigen.
- Umsatzabhängigkeit: „WiFi funktioniert nicht" ist die häufigste Beschwerde in Hotel-Bewertungen. Schlechtes WiFi beeinflusst Gästezufriedenheitswerte direkt.
- Gemischte technische Kompetenz: Das Netzwerk muss für einen Tech-Manager und einen Urlaubsreisenden gleichermaßen nahtlos funktionieren.
AP-Platzierung: Korridor vs. Zimmer
Zwei grundlegend unterschiedliche Ansätze:
Korridor-APs:
- In Fluren montierte APs, decken Zimmer durch Wände ab
- Geringere AP-Anzahl, niedrigere Installationskosten
- Signal muss 2–3 Wände durchdringen, um Gäste zu erreichen
- Gleichkanal-Interferenz zwischen Korridor-APs, die benachbarte Zimmer abdecken
Zimmer-APs:
- AP in jedem Zimmer oder jedem zweiten Zimmer
- Höhere AP-Anzahl und Installationskosten
- Ausgezeichnete Signalqualität (AP ist mit dem Client im selben Zimmer)
- Bessere Isolation zwischen Zimmern (weniger Interferenz)
- Komplexere Verkabelung
Felderfahrung: In modernem Hotelneubau mit Betonwänden und metallgerahmten Zimmern können Korridor-APs überraschend schlechte Abdeckung liefern — die Wände dämpfen 5-GHz-Signale erheblich. Zimmer-APs oder jedes-zweite-Zimmer-AP-Platzierung liefert typischerweise dramatisch bessere Gästeerfahrung. Bei Renovierungsprojekten mit vorhandener Verkabelung sind Korridor-APs mit WiFi 6 und sorgfältiger Kanalplanung oft die pragmatische Wahl.
Bandbreitenmanagement: Die wichtigste Hotel-Funktion
Ohne Per-User-Bandbreitenmanagement verbraucht ein Gast, der auf drei Geräten 4K-Video streamt, die Bandbreite, auf die 20 andere Gäste warten. Die Gästeerfahrung hängt vollständig davon ab, wer gerade gleichzeitig online ist.
Enterprise Hotel-WiFi-Controller unterstützen Per-User- und Per-Gerät-Ratenbegrenzung:
Gast-SSID-Richtlinie:
  Per-Gerät-Download-Limit:  25 Mbps
  Per-Gerät-Upload-Limit:    10 Mbps
  Zimmer-Maximum:            75 Mbps (3 Geräte × 25 Mbps)
Diese Limits stellen Fairness sicher, ohne dass Benutzer es bei typischer Nutzung merken — 25 Mbps pro Gerät reichen für HD-Video-Streaming, Video-Calls und normales Surfen. 4K-Streaming erfordert 15–25 Mbps, noch innerhalb des Limits.
Premium-WiFi-Stufen (gegen Aufpreis) können höhere Limits haben:
Standard-Gast:  25 Mbps pro Gerät
Premium-Gast:   50 Mbps pro Gerät
Unternehmens-VLAN: Unbegrenzt (Personalnetzwerk)
Gastportal und Authentifizierung
Hotel-Gastportale dienen drei Funktionen: Identifikation, Nutzungsbedingungen-Annahme und Dauerverwaltung.
Häufige Authentifizierungsmodelle:
- Offene Registrierung: Gast gibt Name und E-Mail ein, nimmt Bedingungen an, erhält Zugang. Einfach, keine Personalbeteiligung.
- Zimmernummer-Validierung: Gast gibt Zimmernummer ein (und optional Nachname). Integriert sich mit PMS, um aktive Reservierung zu überprüfen.
- Gutschein-basiert: Rezeption stellt Gutscheincode bereit. Nützlich für Tagesgäste, Konferenzteilnehmer.
PMS (Property Management System) Integration ist der professionelle Standard für Hotels. Das WiFi-System fragt das PMS ab, um zu verifizieren, dass die Zimmernummer belegt und die Reservierung aktiv ist. Beim Check-out wird der WiFi-Zugang des Gastes automatisch widerrufen. Kein manueller Eingriff erforderlich.
Gängige PMS-Systeme mit WiFi-Integration: Opera, Protel, Mews, Cloudbeds — alle haben dokumentierte Integrations-APIs für große WiFi-Plattformen (Aruba, Cisco, Ruckus).
Netzwerksegmentierung in Hotels
SSID: HotelGast      → VLAN 100 (nur Internet, ratenbegrenzt)
SSID: HotelPremium   → VLAN 101 (Internet, höheres Ratenlimit)
SSID: HotelPersonal  → VLAN 200 (Unternehmens-LAN, PMS-Zugang)
SSID: HotelBackOffice → VLAN 300 (Managementsysteme, POS)
SSID: HotelIOT       → VLAN 400 (TVs, Thermostate, Schlösser)
Firewall-Regeln: Gast-VLANs (100, 101) → nur Internet. Personal-VLAN (200) → LAN + Internet. Strikte Isolation zwischen Gast- und Personalnetzwerken — keine Ausnahmen.
Konferenz- und Veranstaltungs-WiFi
Hotels mit Konferenzeinrichtungen stehen vor einer separaten Herausforderung: temporäre Hochdichte-Deployments für Veranstaltungen, bei denen 200+ Personen in einem Raum mit Geräten sind.
Temporäre tragbare APs können die dauerhafte Abdeckung für diese Veranstaltungen ergänzen — müssen aber vor der Veranstaltung vorkonfiguriert und getestet werden, nicht während des Aufbaus. Mit dem Veranstaltungsorganisator die erwartete Client-Anzahl und Nutzungsmuster koordinieren (leichtes Surfen vs. Video-Streaming vs. Präsentationstools).
Teil 3: Arztpraxis WiFi-Design
Gesundheitsspezifische Anforderungen
Arztpraxen haben WiFi-Anforderungen, die über typische KMU-Überlegungen hinausgehen:
Gerätediversität: Klinische Umgebungen haben eine ungewöhnliche Gerätmischung — HP-Laptops im Unternehmensnetzwerk, iPads für EHR-Zugang, medizinische Geräte (Infusionspumpen, Patientenmonitore, tragbare Bildgebungsgeräte), Patienten-Smartphones im Gast-WiFi und Gebäudemanagementsysteme.
Compliance: HIPAA (Health Insurance Portability and Accountability Act) in den USA — und äquivalente Regelungen in Deutschland (DSGVO) und der EU — erfordern, dass Patienten-Gesundheitsinformationen (PHI) bei der Übertragung geschützt werden. WiFi muss starke Verschlüsselung (WPA2-Enterprise oder WPA3) für Netzwerke verwenden, die PHI tragen. Gast-WiFi muss von klinischen Netzwerken vollständig isoliert sein.
Verfügbarkeit: Klinische Workflows hängen von Netzwerkzugang ab. Ein ausgefallenes WiFi-Netzwerk in einer belebten Arztpraxis verursacht echte betriebliche Unterbrechungen — Ärzte können nicht auf Patientenakten zugreifen, EHR-Systeme laufen in Timeout, und Personal greift auf Papierlösungen zurück.
Netzwerksegmentierung für Arztpraxen
SSID: KlinikPersonal  → VLAN 10  (EHR, klinische Apps, voller Zugang, WPA2-Enterprise)
SSID: MedGeräte       → VLAN 20  (medizinische Geräte, isoliert, WPA2-PSK)
SSID: PatientenWiFi   → VLAN 30  (nur Internet, vollständig isoliert)
SSID: GebäudeManag    → VLAN 40  (HLK, Zugangskontrolle, isoliert)
Das medizinische Geräte-VLAN (VLAN 20) ist besonders wichtig. Viele medizinische Geräte verwenden intern unverschlüsselte Protokolle — sie sollten niemals ein Netzwerksegment mit allgemeinem Personal oder Patientengeräten teilen.
Überlegungen zu medizinischen Geräten
Medizinische Geräte, die mit WiFi verbunden sind, haben oft ungewöhnliche Eigenschaften:
- Legacy-Betriebssysteme: Einige medizinische Geräte laufen auf eingebettetem Windows XP oder Windows 7. Sie können nicht aktualisiert werden. Sie müssen für klinischen Einsatz im Netzwerk erreichbar, aber von allem anderen isoliert sein.
- Statische IPs: Viele medizinische Geräte erfordern statische IP-Zuweisungen statt DHCP. Diese sorgfältig dokumentieren.
- Frequenzempfindlichkeit: Einige ältere medizinische Geräte arbeiten nur auf 2,4 GHz und sind nicht 5-GHz-fähig.
- Regulatorische Zertifizierung: Medizinische Geräte mit WiFi müssen genau so verwendet werden, wie ihr Hersteller sie zertifiziert hat. Änderungen am WiFi-Netzwerk, die die Gerätekonnektivität beeinflussen, können die Zertifizierung ungültig machen und Compliance-Haftung schaffen. Änderungen immer mit dem Gerätehersteller verifizieren.
HIPAA Wireless Compliance Checkliste
Für US-Arztpraxen (HIPAA) — und äquivalent für EU (DSGVO):
- ✅ WPA2-Enterprise oder WPA3-Enterprise auf klinischen Netzwerken (individuelle Benutzeranmeldedaten, kein geteilter PSK)
- ✅ Klinisches VLAN vollständig von Gast/Patienten-WiFi isoliert
- ✅ Wireless-Datenverkehr auf klinischen Netzwerken bei der Übertragung verschlüsselt
- ✅ Rogue-AP-Erkennung auf dem Wireless-Controller aktiviert
- ✅ Authentifizierungslogs aufbewahrt (wer verbunden, wann, von wo)
- ✅ Medizinisches Geräte-Netzwerk von klinischen und Gast-VLANs isoliert
- ✅ Gast-WiFi-Nutzungsbedingungen dokumentiert
Häufige Fehler in allen Umgebungen
1. Kein Site Survey durchführen AP-Platzierung basierend auf Grundrissen ohne RF-Messung zu planen ist Räterei. Wände, Möbel, Ausrüstung und Nachbarnetzwerke beeinflussen alle die Abdeckung auf Weisen, die Grundrisse nicht erfassen. Immer einen Predictive Survey vor der Installation und einen Validierungs-Survey danach durchführen.
2. Verbrauchergeräte in professionellen Umgebungen verwenden Consumer-APs (Heimrouter mit WiFi) fehlt Band Steering, ordentliche Roaming-Unterstützung, Per-User-QoS, VLAN-Segmentierung und Management-Sichtbarkeit. Sie scheinen anfangs zu funktionieren und zeigen ihre Grenzen unter Last oder mit der Zeit.
3. Deployment ohne VLAN-Segmentierung Gastgeräte im selben Netzwerk wie Unternehmensgeräte ist ein Sicherheitsversagen, das darauf wartet zu passieren. Das ist in professionellen Umgebungen nicht optional.
4. Kein Monitoring Ein AP, der in der Nacht neugestartet hat, ein Client, der eine Woche mit dem falschen AP verbunden war, eine Kanaländerung, die Interferenz verursacht hat — nichts davon ist ohne Wireless-Monitoring sichtbar. Benachrichtigungen für AP-Verfügbarkeit, Client-Anzahl-Anomalien und Kanalauslastung einrichten.
5. Power-over-Ethernet (PoE)-Planung ignorieren Enterprise-APs erfordern PoE. Ein Cisco- oder Aruba-WiFi-6-AP mit mehreren Radios zieht 20–25 Watt. Ein 48-Port-Switch, bei dem alle Ports 25 W liefern, überschreitet das Gesamt-PoE-Budget des Switches. PoE-Kapazität vor dem Hardwarekauf planen.
Wichtigste Erkenntnisse
- WiFi-Design ist umgebungsspezifisch. Die Design-Muster für ein Hotel unterscheiden sich grundlegend von einem Büro, das sich von einer Arztpraxis unterscheidet.
- Bandbreitenmanagement pro Benutzer ist in Gastgewerbe-Umgebungen nicht verhandelbar — ohne es ist Fairness unmöglich.
- PMS-Integration in Hotels automatisiert den Gast-Zugangszyklus ohne Personalbeteiligung.
- VLAN-Segmentierung ist die Basislinie für jede professionelle Umgebung — Gast-, Unternehmens-, IoT- und Verwaltungsnetzwerke müssen isoliert sein.
- Medizinisches Geräte-WiFi erfordert spezielle Behandlung — Legacy-OS, statische IPs, regulatorische Zertifizierungsbeschränkungen.
- Site Survey ist nicht optional — es ist die einzige Möglichkeit zu validieren, dass ein Deployment funktioniert, bevor es darauf vertraut wird.
Diese Serie
- 📖 Enterprise WiFi-Architektur Übersicht ← Beginnen Sie hier
- 📡 802.11 Standards Deep Dive
- 🏢 Enterprise Controller-Architektur: Cisco und Aruba
- 🔐 WiFi-Sicherheit: WPA3, 802.1X, Rogue AP, Site Survey
Verwandte Artikel
- 📡 NAS-Backup mit AWS S3 — Datensicherheit für KMU — KMU-Datenschutz neben WiFi
- 🔐 802.1X Identitätsbasierte Architektur im Praxiseinsatz — Die Identitätsschicht für Enterprise Wireless
- 🏗️ IT-Infrastruktur ist keine Produktsammlung — Systemdenken im Netzwerkdesign