802.11 WiFi Standartları — WiFi 4 5 6 6E Karşılaştırması

802.11 Standartları Deep Dive: WiFi 4, 5, 6, 6E ve Gerçekte Ne Değişti

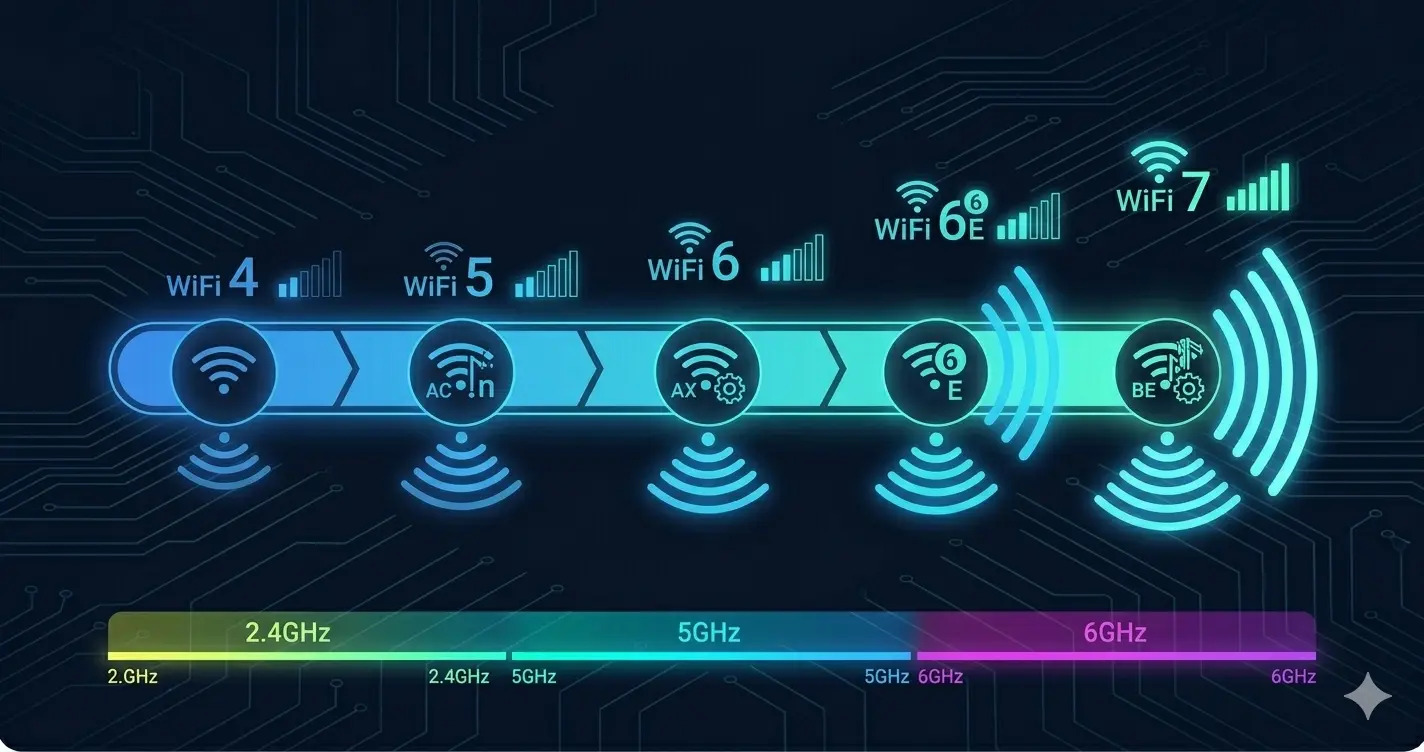
802.11 Standartları Deep Dive: WiFi 4, 5, 6, 6E ve Gerçekte Ne Değişti Bu yazı Kurumsal WiFi serisinin bir parçasıdır. Kurumsal kablosuz ağa yeni misiniz? Genel bakışla başlayın: Kurumsal WiFi Mimarisi: Standartlardan Deployment’a Pazarlama Sayılarının Sorunu Her WiFi nesli etkileyici teorik verim rakamlarıyla gelir. 802.11ac 3,5 Gbps vaat etti. 802.11ax 9,6 Gbps vaat ediyor. Pratikte, gerçek bir ortamdaki tek bir istemci WiFi 5’te nadiren 400–600 Mbps’i ve WiFi 6’da 800 Mbps–1,2 Gbps’i aşar. ...
1 Mayıs 2026 · 9 dk · Barış Helvacıoğlu
KOBİ Oteller Muayenehaneler İçin WiFi Tasarımı

KOBİ, Oteller ve Muayenehaneler İçin WiFi Tasarımı: Saha Notları

KOBİ, Oteller ve Muayenehaneler İçin WiFi Tasarımı: Saha Notları Bu yazı Kurumsal WiFi serisinin bir parçasıdır. Kurumsal kablosuz ağa yeni misiniz? Genel bakışla başlayın: Kurumsal WiFi Mimarisi: Standartlardan Deployment’a Ortam Türü Neden Ekipman Markasından Daha Önemlidir Herhangi bir büyük satıcının WiFi 6 AP’si, bir laboratuvarda WiFi 5 AP’sini geride bırakır. Gerçek bir binada, iyi bir deployment ile başarısız bir deployment arasındaki farkın AP donanımıyla neredeyse hiçbir ilgisi yoktur — ortama özgü tasarım kararlarına bağlıdır. ...

29 Nisan 2026 · 10 dk · Barış Helvacıoğlu
F5 WAF ASM Advanced WAF — Uygulama Güvenliği Mimarisi

F5 WAF Deep Dive: ASM ve Advanced WAF ile Uygulama Güvenliği

F5 WAF Deep Dive: ASM ve Advanced WAF ile Uygulama Güvenliği Bu yazı F5 BIG-IP serisinin bir parçasıdır. F5’e yeni misiniz? Önce platform genel bakışıyla başlayın: F5 BIG-IP Bir Load Balancer Değil — Uygulama Teslim Platformudur Büyük resmi zaten anlıyorsanız ve WAF’a derinlemesine inmek istiyorsanız — güvenlik modelleri, OWASP kapsamı, bot savunması ve deployment stratejisi — doğru yerdesiniz. WAF Nereye Oturur — Nereye Oturmaz En yaygın yanlış anlama: “Firewall’umuz var, uygulama katmanında korunuyoruz.” ...

22 Nisan 2026 · 9 dk · Barış Helvacıoğlu
Kurumsal WiFi Controller Mimarisi — Cisco Aruba WLAN Tasarımı

Kurumsal WiFi Controller Mimarisi: Cisco ve Aruba WLAN Tasarımı

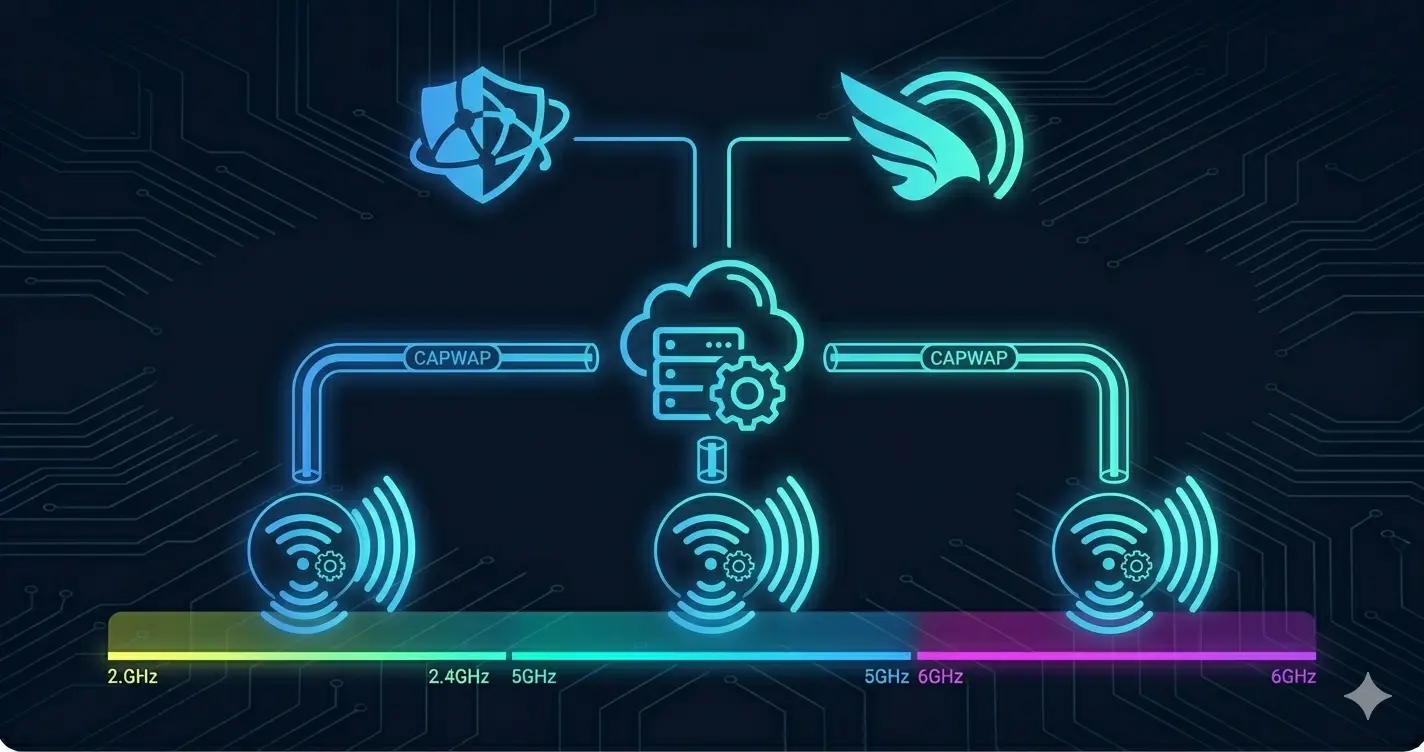
Kurumsal WiFi Controller Mimarisi: Cisco ve Aruba WLAN Tasarımı Bu yazı Kurumsal WiFi serisinin bir parçasıdır. Kurumsal kablosuz ağa yeni misiniz? Genel bakışla başlayın: Kurumsal WiFi Mimarisi: Standartlardan Deployment’a Controller Mimarisi Neden Önemli Bir erişim noktası yalnızca bir radyo vericisidir. Onu kurumsal bir ağın parçası yapan — tutarlı politika, kesintisiz roaming, merkezi yönetim ve güvenlik entegrasyonu ile — arkasındaki controller mimarisiddir. Controller mimarisini yanlış kurarsanız şunları elde edersiniz: Binalar veya katlar arasında roaming başarısızlıkları Farklı AP gruplarında tutarsız güvenlik politikaları İstemci bağlantılarını yavaşlatan kimlik doğrulama darboğazları Rutin değişiklikleri çok adımlı operasyonlara dönüştüren yönetim karmaşıklığı Doğru kurarsanız, kablosuz ağ kablolu altyapının bir uzantısı gibi davranır — tutarlı, yönetilebilir ve kimlik ve güvenlik sistemleriyle entegre. ...

17 Nisan 2026 · 10 dk · Barış Helvacıoğlu
F5 GTM GSLB Global Trafik Yönetimi — DNS Failover Mimarisi

F5 GTM ve GSLB Deep Dive: Global Trafik Yönetimi ve DNS Failover

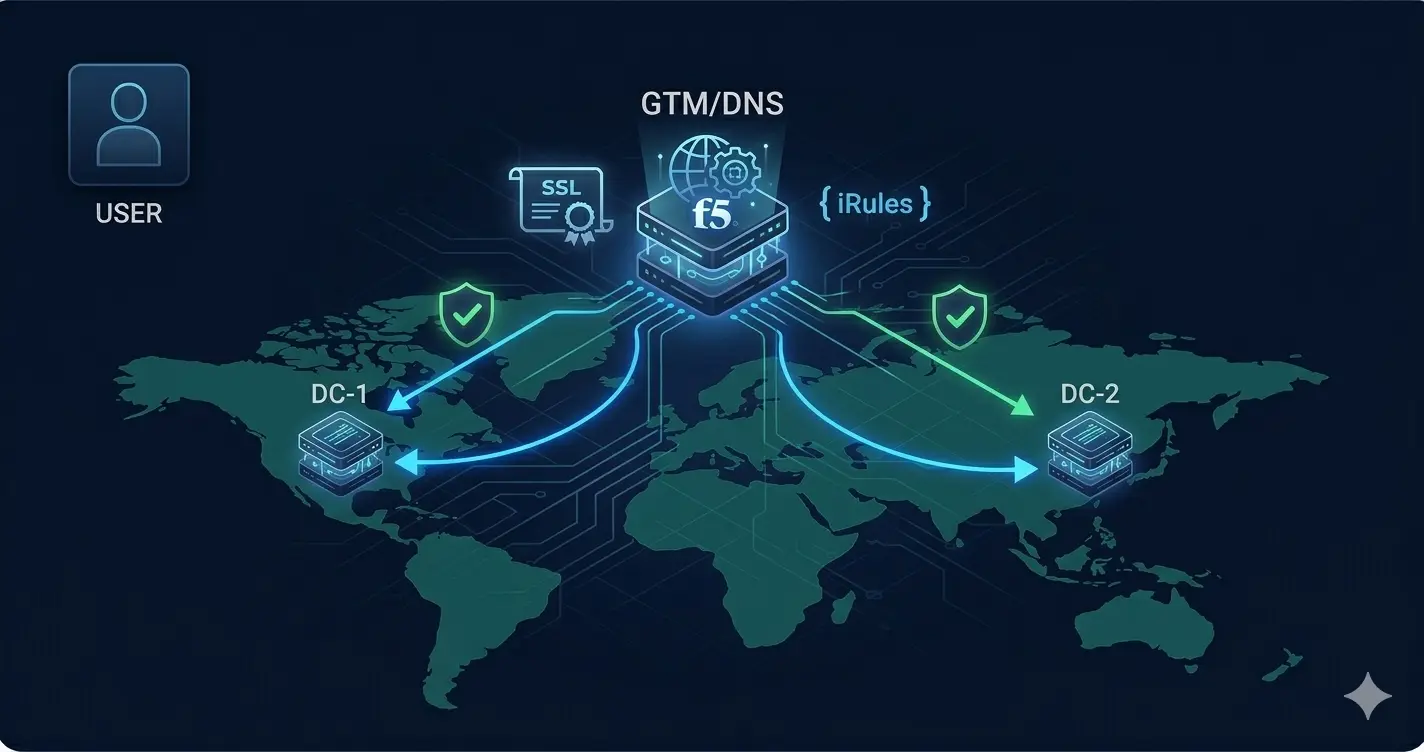
F5 GTM ve GSLB Deep Dive: Global Trafik Yönetimi ve DNS Failover Bu yazı F5 BIG-IP serisinin bir parçasıdır. F5’e yeni misiniz? Önce platform genel bakışıyla başlayın: F5 BIG-IP Bir Load Balancer Değil — Uygulama Teslim Platformudur Büyük resmi zaten anlıyorsanız ve GTM’e derinlemesine inmek istiyorsanız — iQuery, Wide IP’ler, topoloji routing, TTL stratejisi ve çok DC tasarımı — doğru yerdesiniz. GTM’in Çözdüğü Sorun LTM, uygulama trafiğini tek bir veri merkezi içinde yönetir. Bağlantıları backend sunucular arasında dağıtır, sağlığı izler ve tek bir sitede HA sağlar. Ancak LTM’nin veri merkezinin dışında ne olduğuna dair görünürlüğü yoktur — siteler arasında trafik yönlendiremez. ...

15 Nisan 2026 · 9 dk · Barış Helvacıoğlu
SecureCRT ve SuperPutty — Ağ Mühendisi Terminal Araçları

SecureCRT ve SuperPutty: Her Ağ Mühendisinin Bilmesi Gereken Terminal Araçları

SecureCRT ve SuperPutty: Her Ağ Mühendisinin Bilmesi Gereken Terminal Araçları Birkaç yıldan fazla ağ mühendisliği yapıyorsanız, muhtemelen terminal istemcisinin içinde binlerce saat geçirmişsinizdir. Bir switch’e SSH, birkaç show komutu, değişiklik yap, sonraki cihaza geç. İşin en tekrar eden iş akışı — ve doğru araç bunu önemli ölçüde daha az acı verici kılar. Çoğu mühendis PuTTY ile başlar. Çalışır, ücretsizdir ve söylediğini yapar. Ancak terminal iş akışını işlevsel olmaktan gerçekten verimli olmaya taşıyan iki araç vardır: SecureCRT (profesyonel standart) ve SuperPutty (PuTTY kullanıcılarının ihtiyaç duyduğunu bilmediği ücretsiz yükseltme). ...

13 Nisan 2026 · 12 dk · Barış Helvacıoğlu
Kurumsal İş Birliği Evrimi — IP Telefondan Buluta

Kurumsal İş Birliği Altyapısı: IP Telefonlardan Bulut Çağına

Kurumsal İş Birliği Altyapısı: IP Telefonlardan Bulut Çağına Kurumsal IT alanında çalışan herkes için yararlı bir düşünce deneyi: 2010 yılında bir şehirdeki konferans odasını başka bir şehirdeki konferans odasına bağlamak için ne gerekiyordu? Şimdi bugün ne gerektiğiyle karşılaştırın. 2010’da her iki uçta da özel bir codec cihazı, çağrı ayarlarını yapılandırmak için nitelikli bir video konferans mühendisi, sağlanmış bir ISDN hattı veya dikkatle yapılandırılmış IP altyapısı ve toplantıdan önce bağlantıyı test etmek için önemli bir hazırlık süresi gerekiyordu. Codec yazılım sürümleri uyuşmadıysa, firewall portları tam olarak doğru değilse veya karşı taraftaki IT ekibi yapılandırmasını farklı yapmışsa çağrı bağlanmıyordu. ...

10 Nisan 2026 · 13 dk · Barış Helvacıoğlu
F5 BIG-IP LTM Deep Dive — Virtual Server'lar, iRule'lar, HA

F5 LTM Deep Dive: Virtual Server'lar, iRule'lar, SSL Offloading ve HA

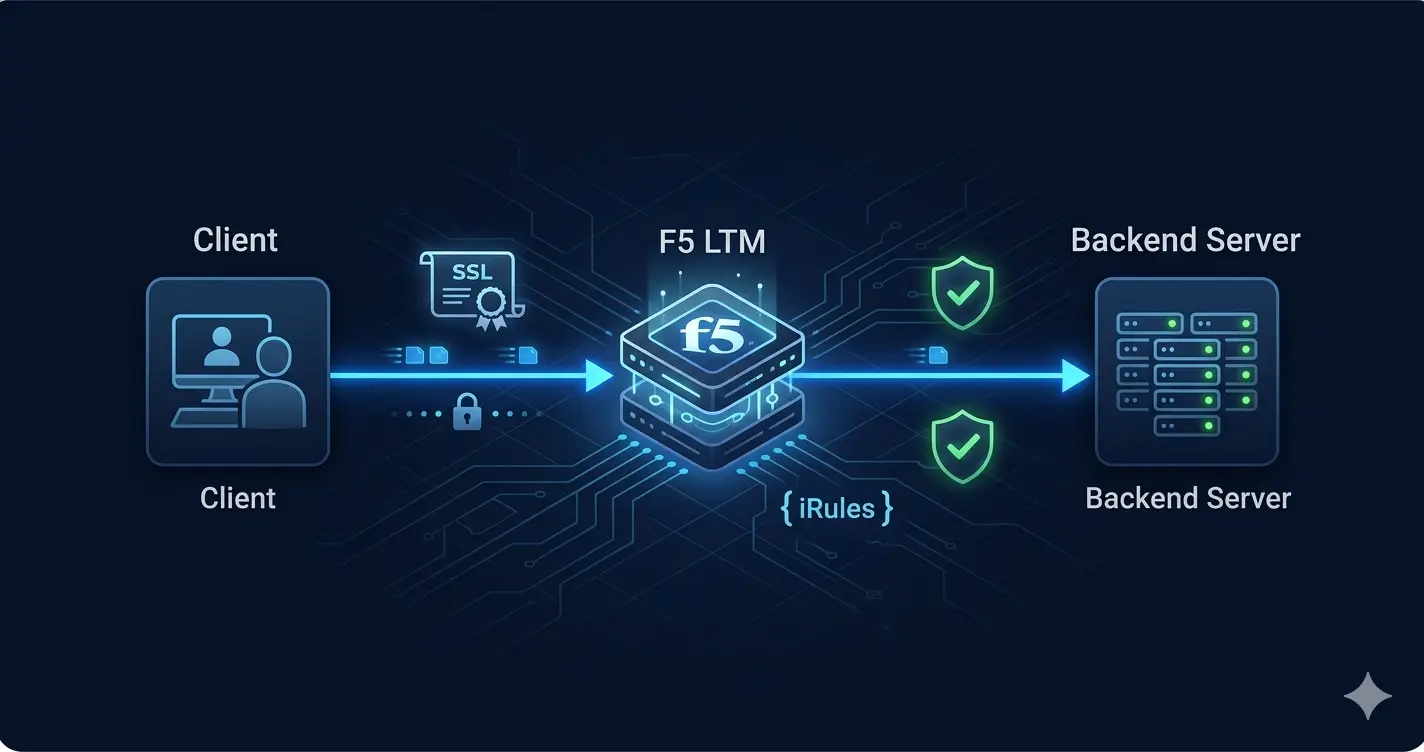
F5 LTM Deep Dive: Virtual Server’lar, iRule’lar, SSL Offloading ve HA Bu yazı F5 BIG-IP serisinin bir parçasıdır. F5’e yeni misiniz? Önce platform genel bakışıyla başlayın: F5 BIG-IP Bir Load Balancer Değil — Uygulama Teslim Platformudur Büyük resmi zaten biliyorsanız ve LTM’e derinlemesine inmek istiyorsanız — yapılandırma, iRule’lar, migrasyon saha notları — doğru yerdesiniz. Full-Proxy Mimarisi: Neden Her Şeyi Değiştirir LTM hakkında anlaşılması gereken en önemli şey, bunun bir full-proxy olduğudur. Bu bir pazarlama terimi değildir — LTM’yi her türlü daha basit load balancer’dan ayıran doğrudan operasyonel sonuçları vardır. ...

8 Nisan 2026 · 11 dk · Barış Helvacıoğlu
Kurumsal Firewall Seçimi ve Kapasite Planlaması

Firewall Seçimi ve Kapasite Planlaması: Datasheet'lerin Söylemediği Şeyler

Firewall Seçimi ve Kapasite Planlaması: Datasheet’lerin Söylemediği Şeyler Firewall seçim görüşmeleri genellikle iki şekilde ilerler. Ya karar marka tanıdıklığına dayanır — “her zaman X satıcısını kullandık” — ya da üretimde bu sayıların gerçekte ne anlama geldiğini anlamadan datasheet throughput rakamlarına dayanır. Her iki yaklaşım da ya kullanmayacağınız kapasite için fazla ödemeye ya da gerçekte çalıştıracağınız trafik için yetersiz boyutlandırmaya yol açar. Bankacılık ve üretim ortamlarında yüzlerce Fortinet firewall deploy ettikten ve Palo Alto ile Cisco’yu üretim altyapısında yoğun biçimde kullandıktan sonra, seçim sürecinin yalnızca öneriyi değil sonucu da üstlendiğinizde gerçekte nasıl göründüğünü paylaşmak istiyorum. ...

6 Nisan 2026 · 13 dk · Barış Helvacıoğlu
OT Ağ Güvenliği — IT Mühendisinin Endüstriyel Ağ Rehberi

OT Ağları: Bir IT Mühendisinin Fabrika Zemininde Gerçekte Karşılaştıkları

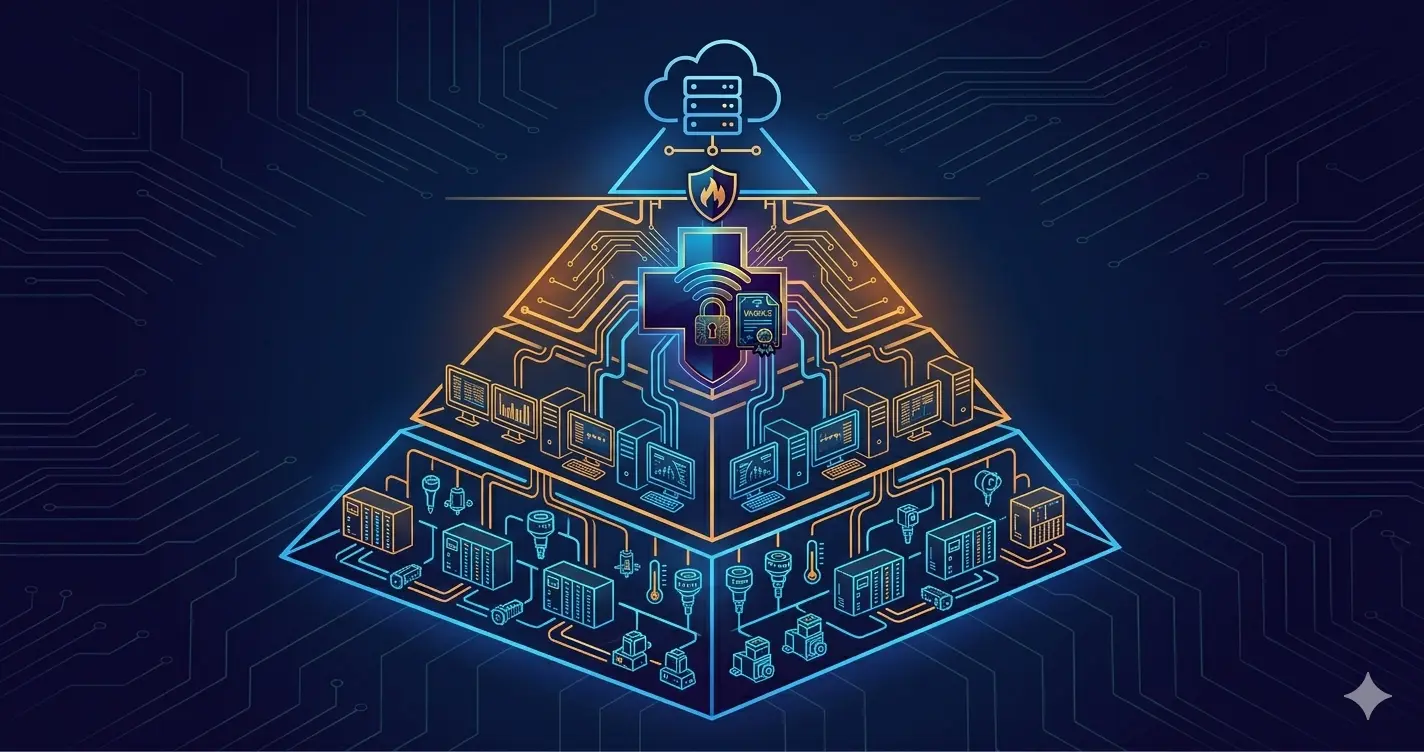
OT Ağları: Bir IT Mühendisinin Fabrika Zemininde Gerçekte Karşılaştıkları Çoğu ağ mühendisi kariyerini IT altyapısında geçirir — kurumsal LAN’lar, veri merkezleri, kampüs ağları, bulut bağlantısı. Sonra bir gün masanıza fabrika, depo otomasyon sistemi veya bir tesis içeren bir proje düşer. Ve birden tanıdık kurallar tam olarak geçerli olmaz. OT (Operational Technology — Operasyonel Teknoloji) ağları IT ağları değildir. Cihazlar farklıdır, protokoller farklıdır, öncelikler farklıdır ve — kritik olarak — bir şeyi yanlış yapmanın sonuçları farklıdır. IT’de yanlış yapılandırılmış bir switch ağ kesintisine neden olur. OT’de yanlış yapılandırılmış bir ağ değişikliği üretim hattını durdurabilir, pahalı ekipmanı hasar görebilir veya kritik altyapı senaryolarında fiziksel güvenlik riskleri yaratabilir. ...

3 Nisan 2026 · 13 dk · Barış Helvacıoğlu