Kurumsal WiFi Mimarisi — Controller, Standartlar, Güvenlik

Kurumsal WiFi Mimarisi: Standartlardan Deployment'a — Kapsamlı Rehber

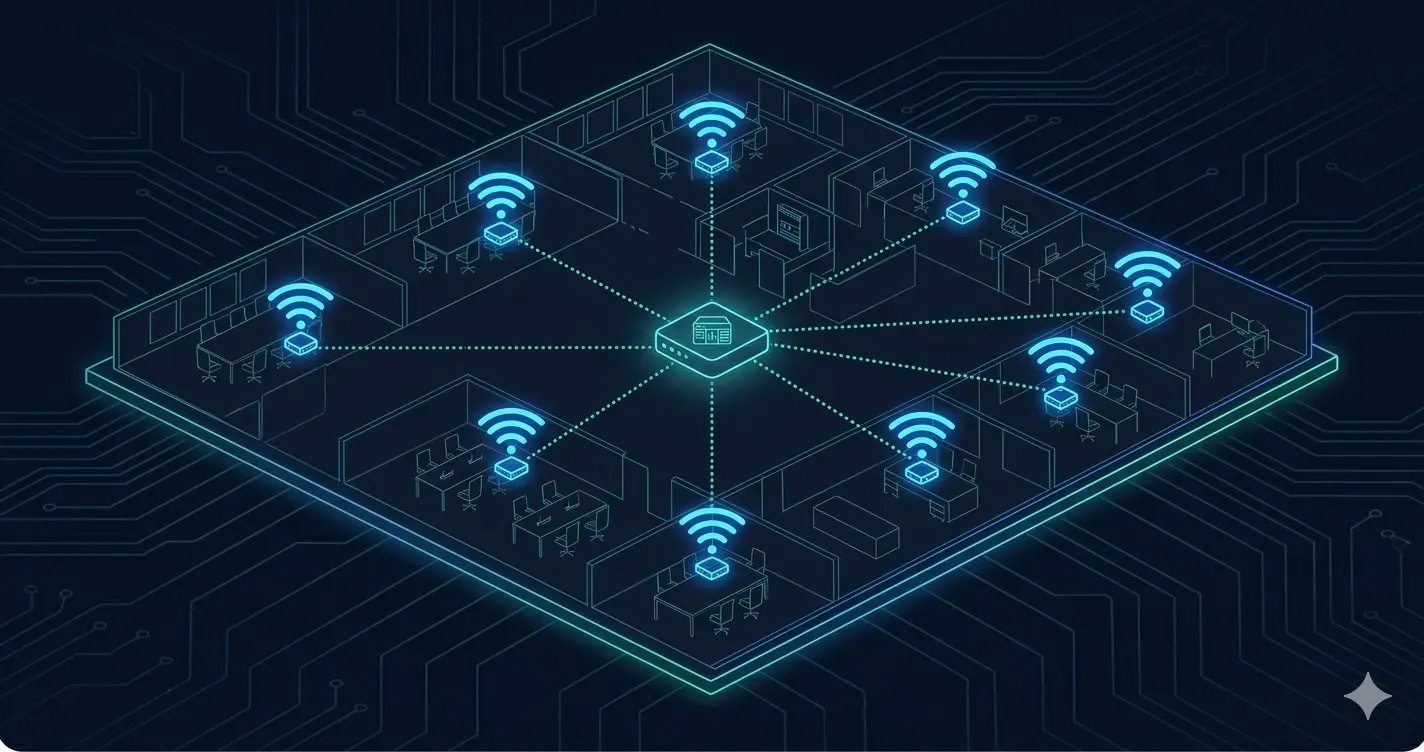
Kurumsal WiFi Mimarisi: Standartlardan Deployment’a WiFi, herhangi bir ağın en görünür parçasıdır. Çalıştığında kimse söylemez. Çalışmadığında ise — dakikalar içinde IT ekibi binanın her köşesinden duyar. Ancak kablosuz ağ oluşturma aldatıcı biçimde karmaşıktır. Bir kullanıcıya “sadece WiFi” gibi görünen şey, birbirleriyle etkileşen kararların bir yığınıdır: hangi 802.11 standardı, hangi frekans bandı, kaç erişim noktası, hangi controller mimarisi, kimlik doğrulamanın nasıl yönetileceği, roaming’in nasıl davranacağı, RF ortamının nasıl yönetileceği. Bunlardan herhangi birini yanlış yaparsanız, kağıt üzerinde iyi görünen ağ üretimde başarısız olur. ...
1 Nisan 2026 · 11 dk · Barış Helvacıoğlu
DDoS Koruma Stratejileri — ISP Scrubbing, On-Premise, Bulut

DDoS Koruma Stratejileri: ISP Scrubbing, On-Premise Cihazlar ve Bulut Servisleri

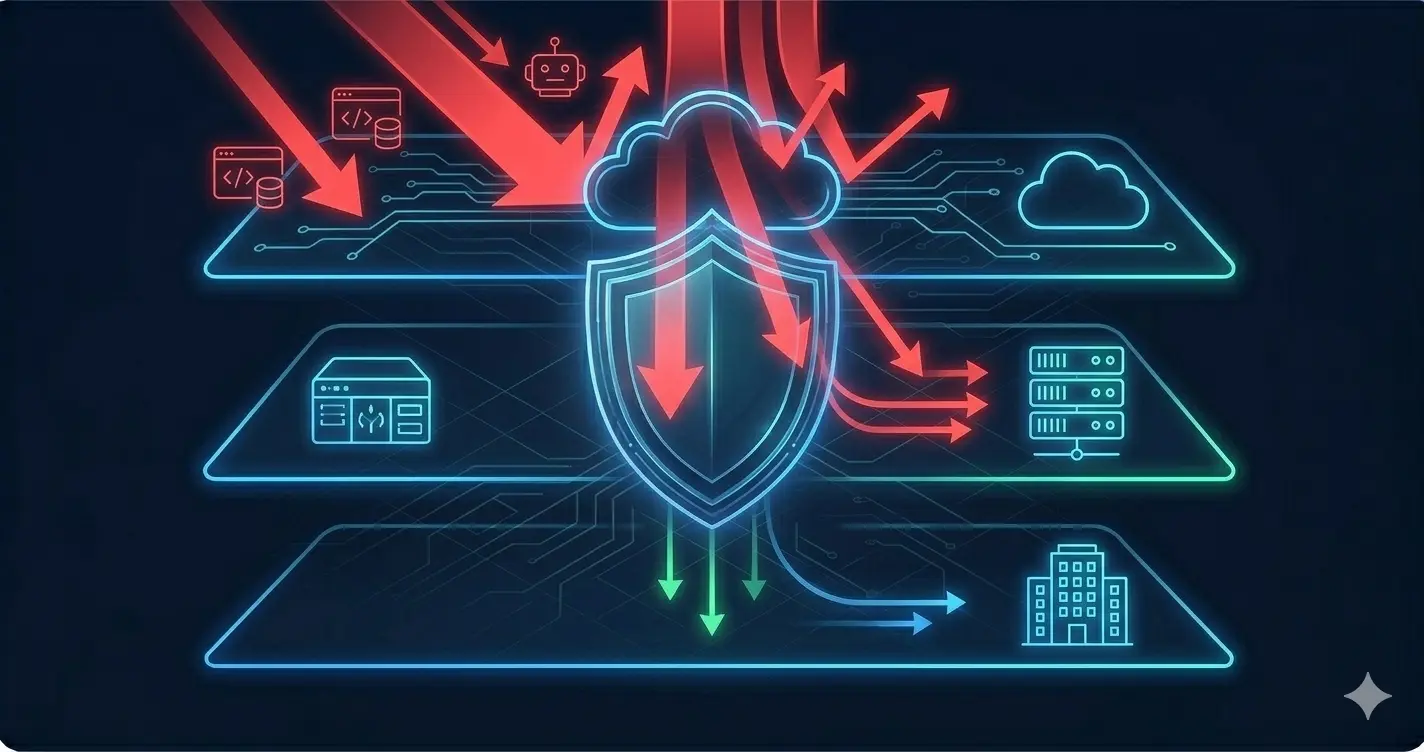
DDoS Koruma Stratejileri: ISP Scrubbing, On-Premise Cihazlar ve Bulut Servisleri Bir DDoS (Dağıtılmış Hizmet Reddi) saldırısı sistemlerinizi ele geçirmek zorunda değildir. Sadece erişilemez hale getirmesi yeterlidir. Ve diğer güvenlik tehditlerinin aksine, hasar anlık ve tamamen görünürdür — uygulamanız çalışmayı durdurur, müşteriler size ulaşamaz ve gelir durur. DDoS’u benzersiz biçimde zorlaştıran şey, saldırı trafiğinin paket düzeyinde meşru görünmesidir. Milyonlarca geçerli TCP SYN paketi, milyonlarca geçerli DNS sorgusu, milyonlarca geçerli HTTP isteği — hepsi mükemmel biçimlendirilmiş, hepsi tamamen kasıtlı. Ağınız bunları gerçek trafikle aynı şekilde işler, ve bu tam olarak sorunun ta kendisidir. ...

30 Mart 2026 · 10 dk · Barış Helvacıoğlu
F5 BIG-IP Uygulama Teslim Platformu — Kurumsal Mimari Genel Bakış

F5 BIG-IP Bir Load Balancer Değil — Uygulama Teslim Platformudur

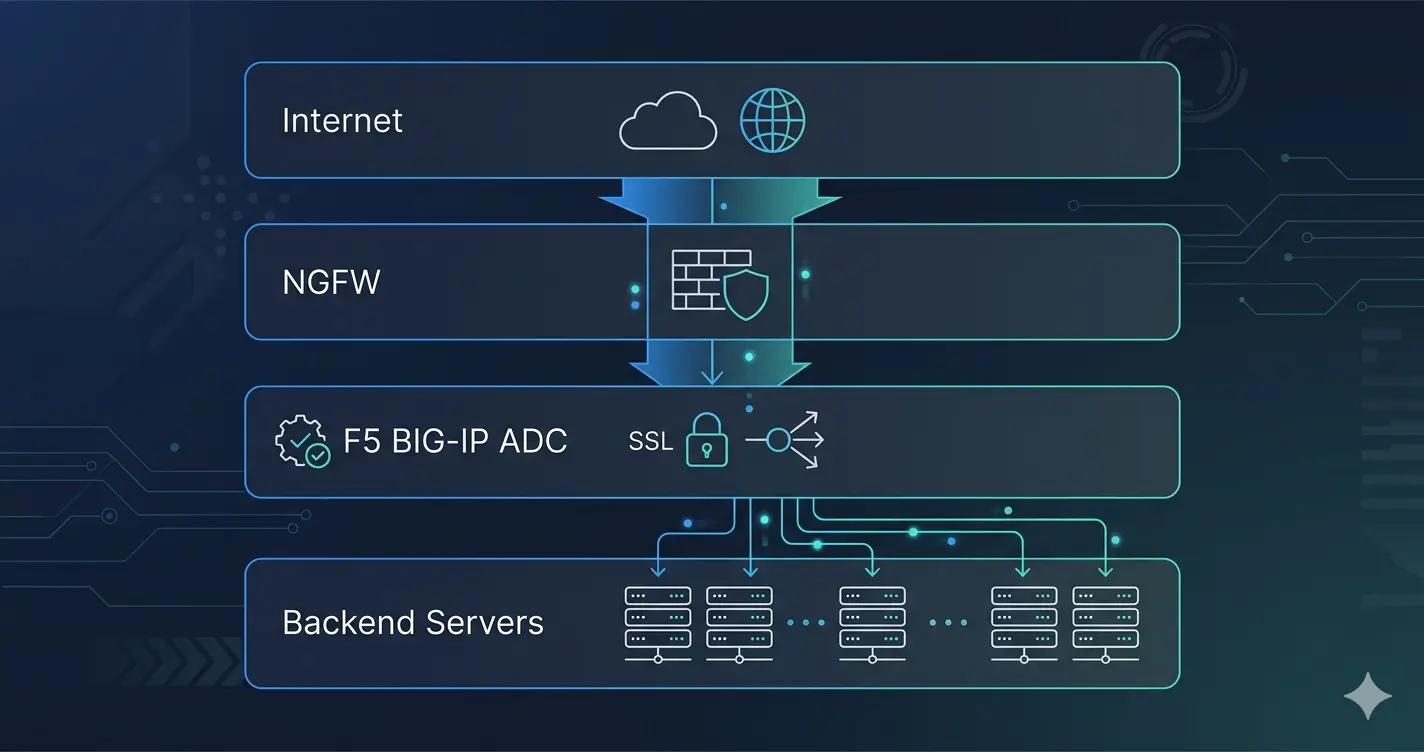
F5 BIG-IP: Bir Uygulama Teslim Platformudur Kurumsal bir ortamda F5’e en yaygın giriş şöyle gerçekleşir: biri “load balancer çöktü” yazan bir ticket açar ve F5’i işaret eder. Sorun zaten o cümlede gizlidir. F5 BIG-IP bir load balancer değildir. Ona öyle demek, bir veri merkezine sunucu odası demek gibidir — teknik olarak yanlış değil, ama konuyu tamamen kaçırıyor. F5 BIG-IP bir Uygulama Teslim Controller’ı (ADC)‘dır: uygulamaları yerel ve global altyapıda yöneten, güvence altına alan, optimize eden ve yüksek erişilebilir kılan full-proxy bir platformdur. Load balancing, yaptığı belki düzine şeyden yalnızca biridir. ...

27 Mart 2026 · 8 dk · Barış Helvacıoğlu
802.1X Kimlik Tabanlı Ağ Erişim Mimarisi

802.1X Projeleri: Kimliği Ağa Taşıyan Mimariyi Sahada Kurmak

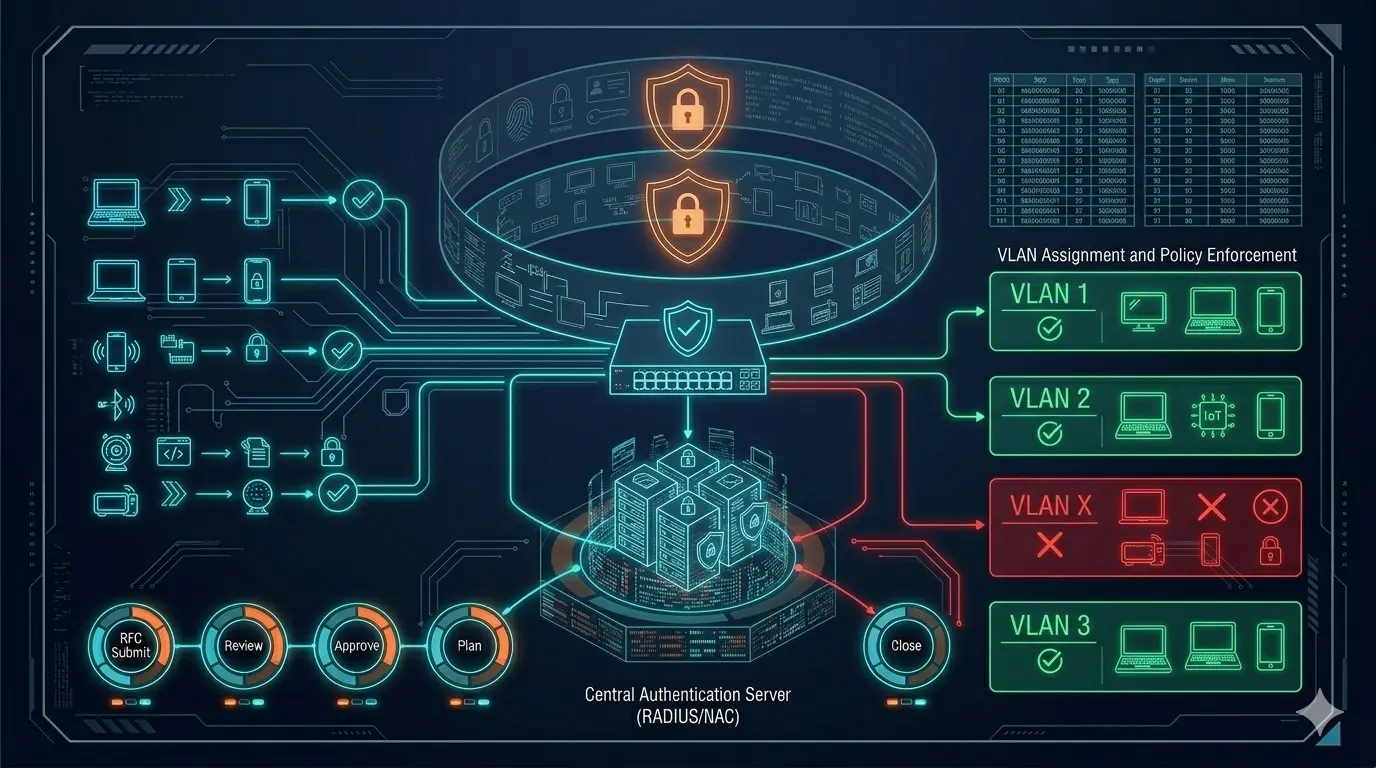
802.1X Projeleri: Kimliği Ağa Taşıyan Mimariyi Sahada Kurmak 802.1X projeleri dışarıdan bakınca network işi gibi görünür; çünkü dokunulan yer switch portlarıdır, SSID’lerdir, RADIUS’tur. Ama gerçek hayatta 802.1X’in başarısı çoğu zaman network cihazlarının üzerinde değil; Active Directory düzeninde, sertifika altyapısında (PKI) ve uç cihaz yönetiminde belirlenir. Bunun nedeni basit: 802.1X, portun VLAN’ını değil, kurumun “kimlik modelini” konuşmaya zorlar. Yani “hangi port hangi VLAN"dan, “hangi kimlik hangi yetkiyle ağa girer” düzenine geçersin. ...

14 Ocak 2026 · 9 dk · Barış Helvacıoğlu