WiFi Security — WPA3, 802.1X, Rogue AP Detection, Ekahau Site Survey

WiFi Security: WPA3, 802.1X, Rogue AP Detection, and Site Survey

WiFi Security: WPA3, 802.1X, Rogue AP Detection, and Site Survey This article is part of the Enterprise WiFi series. New to enterprise wireless? Start with the overview: Enterprise WiFi Architecture: From Standards to Deployment Why WiFi Security Is Different Wired network security benefits from physical access control — a device must be physically connected to the network to communicate on it. WiFi removes this constraint. Anyone within RF range of your access point can attempt to connect. Your network’s perimeter is literally invisible and extends beyond your walls. ...
27 Nisan 2026 · 12 dk · Barış Helvacıoğlu
Cisco ISE Mimari ve Lisanslama Rehberi

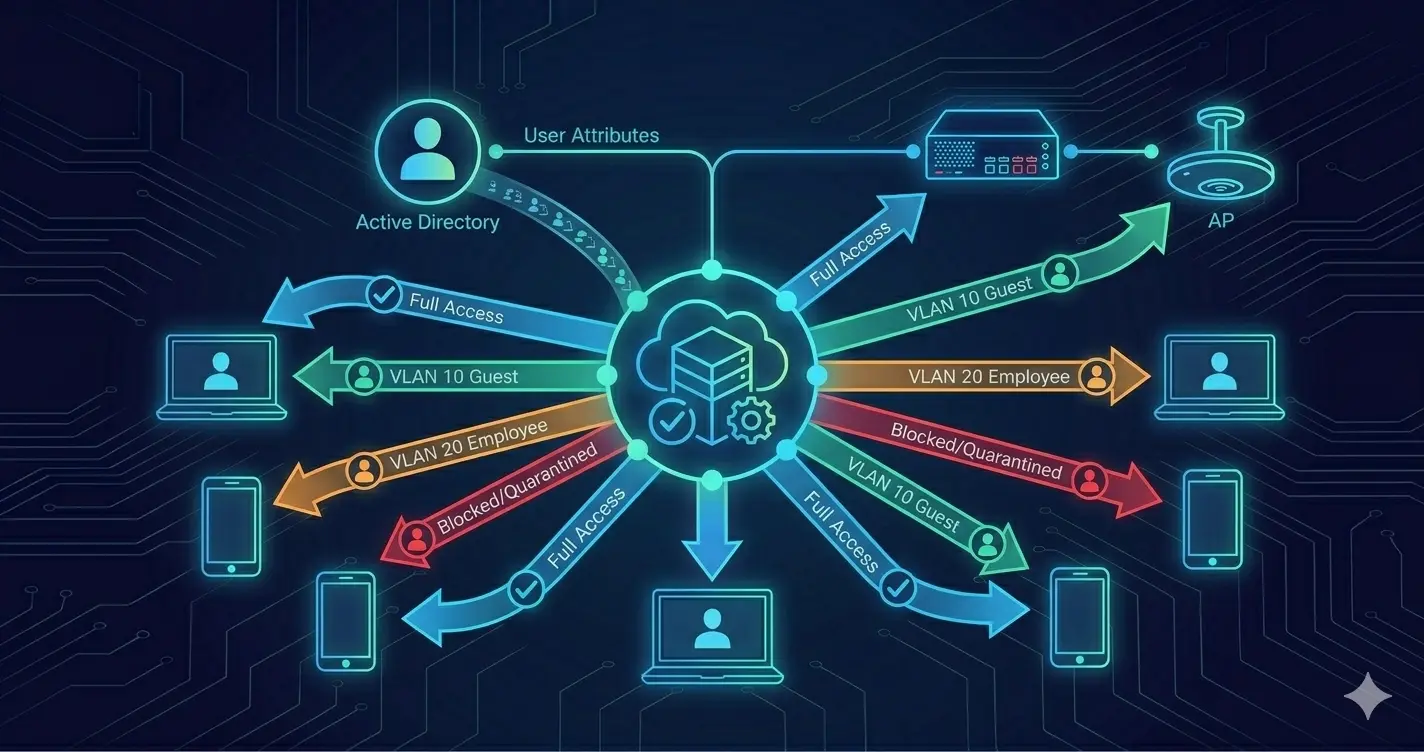
Cisco ISE: Mimari, Lisanslama ve Ne Zaman Kullanılır

Cisco ISE: Mimari, Lisanslama ve Ne Zaman Kullanılır Cisco Identity Services Engine (ISE), kurumsal ağ erişim kontrolünün politika beynidir. Ağa bağlanmaya çalışan her cihaz için şu soruyu yanıtlayan platformdur: sen kimsin, neysin, sağlıklı mısın ve ne yapabilirsin? 802.1X saha rehberini okuduysanız ISE’yi zaten iş başında gördünüz: dinamik VLAN ataması döndüren RADIUS sunucusu, cihazları tanımlayan NAC platformu, posture uyumunu zorunlu kılan politika motoru. Bu yazı protokol detaylarından bir adım geri çekilerek ISE’ye mimari ve yatırım kararı perspektifinden bakıyor — nasıl yapılandırıldığı, nasıl lisanslandığı ve ne zaman doğru araç olduğu. ...

20 Nisan 2026 · 9 dk · Barış Helvacıoğlu
802.1X Kimlik Tabanlı Ağ Erişim Mimarisi

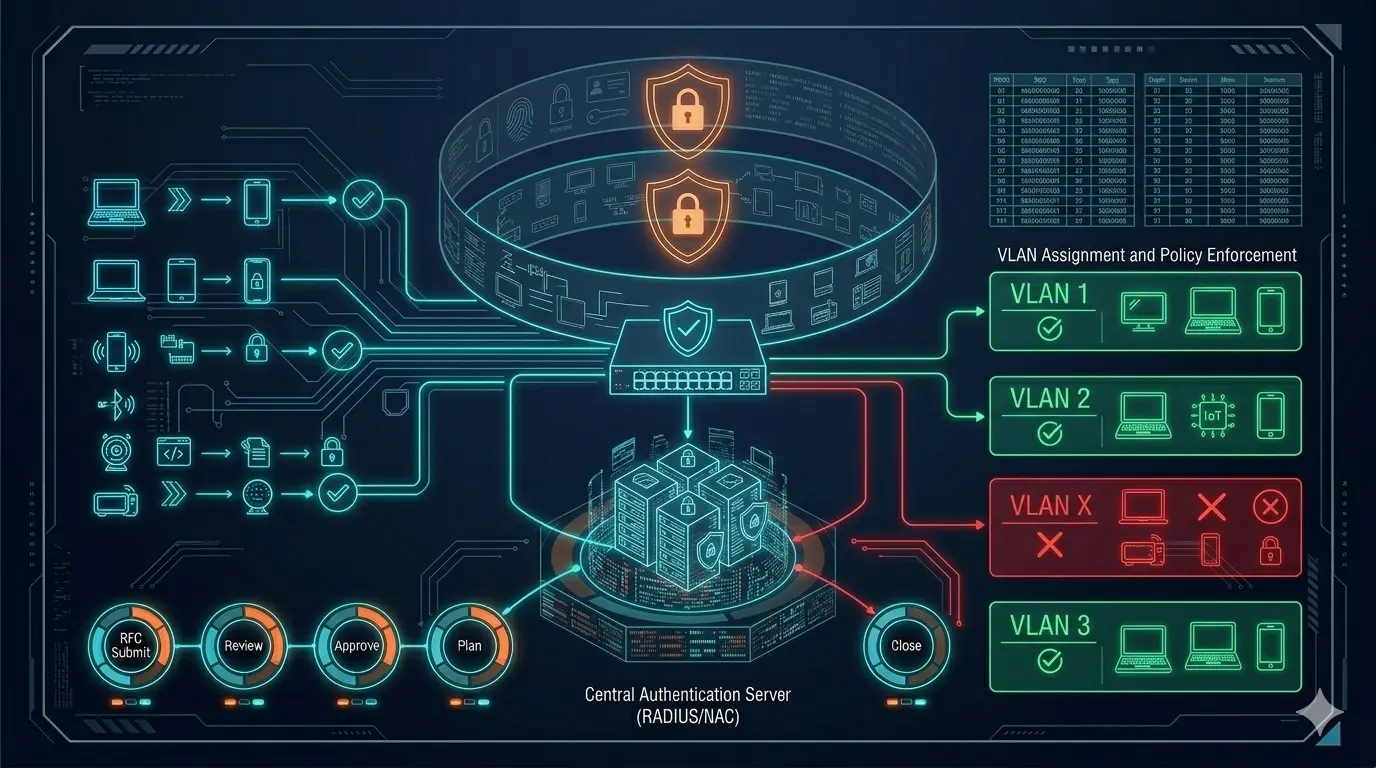
802.1X Projeleri: Kimliği Ağa Taşıyan Mimariyi Sahada Kurmak

802.1X Projeleri: Kimliği Ağa Taşıyan Mimariyi Sahada Kurmak 802.1X projeleri dışarıdan bakınca network işi gibi görünür; çünkü dokunulan yer switch portlarıdır, SSID’lerdir, RADIUS’tur. Ama gerçek hayatta 802.1X’in başarısı çoğu zaman network cihazlarının üzerinde değil; Active Directory düzeninde, sertifika altyapısında (PKI) ve uç cihaz yönetiminde belirlenir. Bunun nedeni basit: 802.1X, portun VLAN’ını değil, kurumun “kimlik modelini” konuşmaya zorlar. Yani “hangi port hangi VLAN"dan, “hangi kimlik hangi yetkiyle ağa girer” düzenine geçersin. ...

14 Ocak 2026 · 9 dk · Barış Helvacıoğlu
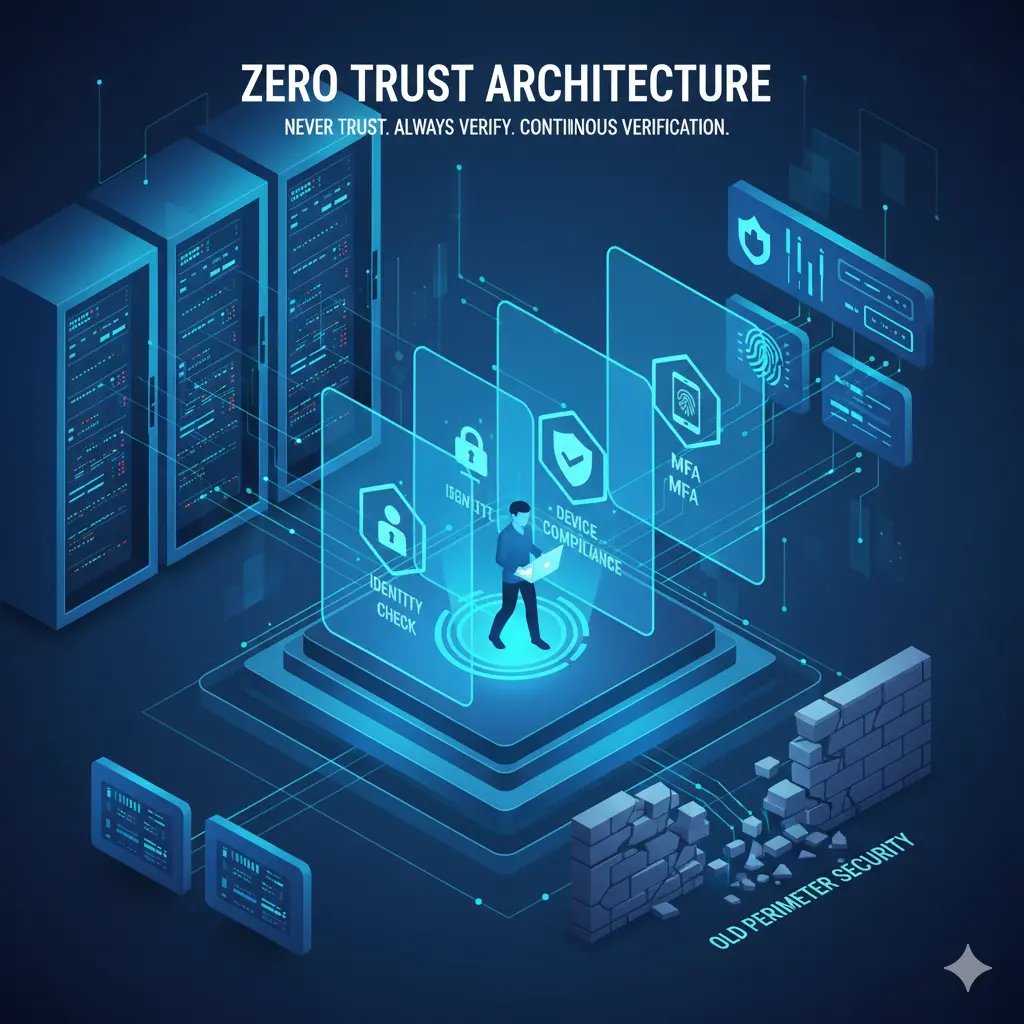
Zero Trust Zihniyeti: Güvenliği Bir Mimari Olarak Mühendislemek

Zero Trust Zihniyeti: Güvenliği Bir Ürün Değil, Bir Mimari Olarak Mühendislemek

Zero Trust Zihniyeti: Güvenliği Bir Ürün Değil, Bir Mimari Olarak Mühendislemek Zero Trust bugün neredeyse her güvenlik sunumunda geçen bir kavram. Ancak sahada karşılığına baktığımızda, çoğu zaman yanlış yerde, yanlış beklentiyle ve yanlış araçlarla ele alındığını görüyoruz. Bunun temel sebebi, Zero Trust’ın bir teknoloji ya da satın alınabilir bir ürün gibi konumlandırılması. Oysa Zero Trust; lisanslanan, kutulanan ya da tek bir vendor’dan alınan bir çözüm değildir. Zero Trust, bir mimari bakış açısıdır ve daha da önemlisi, bir davranış biçimidir. ...

3 Ocak 2026 · 6 dk · Barash Helvadzhaoglu